-
 前言:飞机大战是一个基于Cocos2d服务,使用Cocos Creator游戏引擎开发;可在电脑和移动端使用运行;此次我们将使用华为云的DevCloud进行飞机大战的开发到部署DevCloud:DevCloud是基于华为研发云的成功实践经验,通过云服务的方式提供一站式云端DevOps平台。开发团队基于云服务的模式按需使用,在云端进行项目管理、配置管理、代码检查、编译、构建、测试、部署、发布等。学到什么:学习使用华为云DevCloud进行云上开发部署认识华为云系列部分产品的使用(弹性云服务器、虚拟私有云等)简单的认识下Cocos2d的开发使用知识笔记:虚拟私有云:云上构建一个虚拟网络环境,跟我们的平常网络配置一样都可以申请带宽、创建子网、安全组等等;安全组:访问云上资源的一种策略;我们想要访问云上的目标资源时,必须达到安全组的规则才能进行访问;弹性云服务器:按需计费,随时随地就能帮我们搭建好一款线上的云服务器,方便我们学习使用线上的操作环境安装部署等等,一般都是按时计费,大大降低了我们的学习成本的同时还能减轻我们的经济,避免我们的云上资源浪费的情况;代码推送:将本地代码推送到远程仓库,远程仓库需配置我们的本地ssh的密钥或者https密码,这样才能完成身份配对,进行本地-远程的操作编译构建:将目标文件和必要文档制作成软件包,软件包进行发布部署应用:将软件包部署到云主机上Git:代码仓库管理工具,将我们的代码上传到DevCloud进行全站式管理Cocos Creator:轻量、易用的跨平台2D、3D游戏创作工具开发流程:代码开发云服务器配置代码推送到DevCloudDevCloud编译构建,打包软件包云服务器部署应用实验流程:将开发好的本地代码上传到远程DevCloud的代码管理仓库通过编译打成zip压缩包发布zip包到指定路径鲲鹏云服务器ECS进行部署、主机配置以下是我个人此次实验的部分截图,具体详情的实验操作流程可观看实验操作手册
-
 背景介绍DevCloud是基于华为研发云的成功实践经验,通过云服务的方式提供一站式云端DevOps平台。开发团队基于云服务的模式按需使用,在云端进行项目管理、配置管理、代码检查、编译、构建、测试、部署、发布等。实验目的熟悉华为云服务,如VPC、ECS等了解飞机大战游戏开发的整体流程能够利用DevCloud完成飞机大战游戏在云端的一系列操作能够使用Cocos Creator游戏引擎进行游戏开发注意事项:实验资源一旦购买就开始计费,需要我们尽快完成实验,且在实验结束后释放资源,将资源彻底删除实验介绍飞机大战是一个基于Cocos2d服务,使用Cocos Creator游戏引擎开发的一款经典游戏,内容丰富有趣,可以在电脑和移动端运行。本实验所有操作都基于华为云DevCloud平台。开始实验实验流程前期准备创建虚拟私有云打开 华为云网站 ,并登录华为云账号。点击上方导航栏的控制台:选择虚拟私有云VPC:点击创建虚拟私有云:配置虚拟私有云名称和子网名称,其他默认配置,点击立即创建:查看已创建成功的虚拟私有云:创建安全组并添加规则在网络控制台下方,访问控制中选择安全组,点击“创建安全组”:填写安全组的名称,点击确定:点击进入新建的安全组,在入方向规则下,点击添加规则:优先级输入1,协议端口选择TCP,输入8080,点击确定:云端环境配置在服务列表中选择弹性云服务器ECS:点击右上角的购买弹性云服务器:进行如下配置(未提及的选项默认即可):最后确认弹性云服务器各个参数,点击右下角立即购买:购买完成:创建DevCloud项目进入 DevCloud官网,并完成登录。首次使用请选择“基础班”并免费开通(老用户忽略):勾选我已经阅读并同意...,然后点击右下角下一步:点击右下角去支付:点击右下角确认付款:支付成功,点击返回软件开发平台控制台:点击右上角立即使用:点击右上角新建项目:选择看板项目类型,输入项目名称后,点击确定:上传代码安装Git客户端并进行相应配置:略。设置SSH密钥进入新建的DevCloud项目,点击上方菜单代码->代码托管->添加SSH密钥:在右上方点击添加SSH密钥:填写密钥标题和内容,点击确定:客户端克隆与推送回到代码托管首页,点击普通新建:输入仓库名称,其他默认,点击确定:进入仓库详情页,复制SSH链接:在本地文件夹点击右键,选择Git Bash Here:输入克隆命令git clone [ssh链接]:将公共资料中的代码压缩包解压,将其中所有内容复制到刚刚克隆好的本地代码仓库中:将代码文件推送至远程仓库:上传成功:编译构建创建构建任务点击构建&制品->编译构建,点击新建任务:归属项目、源码源、代码仓库、分支均保持默认,点击下一步:构建模板选择Shell,点击确定:在右侧命令行输入以下内容:echo 'hello' zip -qr WebGames.zip ./点击左侧执行Shell命令下方的加号,右侧选择上传软件包到软件发布库,点击添加:点击左侧上传软件包到软件发布库,在右侧内容填写如下,然后点击新建并执行:执行成功:部署应用创建主机组依次点击构建&制品->部署->主机管理->添加主机组:输入主机组名,操作系统选择linux,点击保存:连通主机点击添加主机:配置以下信息,点击添加:添加成功:项目部署点击构建&制品->部署->新建任务:选择部署模板中选择空白模板,点击下一步:在基本信息中输入任务名称:在部署步骤中,在右侧搜索JDK,在所有步骤中找到,然后点击添加:点击左侧安装JDK下的加号,右侧搜索安装Tomcat,在所有步骤中找到,然后点击添加:添加启动/停止Tomcat:添加选择部署来源:添加解压文件:添加启动/停止Tomcat:添加URL健康测试:配置安装JDK:配置安装Tomcat:配置启动/停止Tomcat:配置选择部署来源:配置解压文件:配置启动/停止Tomcat:配置URL健康测试,点击保存并执行:部署成功:实验验证访问地址:http://弹性公网IP:8080/WebGames/index.html资源释放完成实验后,需手动释放收费服务所占用的资源,包括:弹性云服务器ECSDevCloud虚拟私有云安全组
-
 Kubernetes本身并不负责网络通信,Kubernetes提供了容器网络接口CNI,具体的网络通信交给CNI插件来负责,开源的CNI插件非常多,像Flannel、Calico等,华为云CCE也专门为Kubernetes定制了CNI插件,使得Kubernetes可以使用华为云VPC网络。通过ELB中转一次连K8s-MasterElb不能直接连master节点,而elb连Service又必须得带selector。那就只能额外部署一个proxy容器,使用selector先到这个proxy容器,再转到Master
-
我在节点下没有发现网络插件的Pod,那容器之间是怎么通信的?
-
>摘要:使用华为云云服务云连接CC、VPC终端节点VPCEP2.0以及obsutil工具,实现跨Region内网复制OBS数据 # 目录 >方案背景 >迁移方案 >迁移过程 >>创建目标端OBS并配置Vpcep >>云连接打通VPC >>安装并配置obsutil >>数据复制 >实践总结 ## 1.方案背景 业务系统跨region迁移,需要将OBS桶上的业务数据迁移到新region 。由于OBS数据涉及到用户敏感信息,希望通过内网方式实现OBS的数据迁移。此迁移方式适用于迁移数据量小,且可短时间停止业务的系统。 ## 2.迁移方案 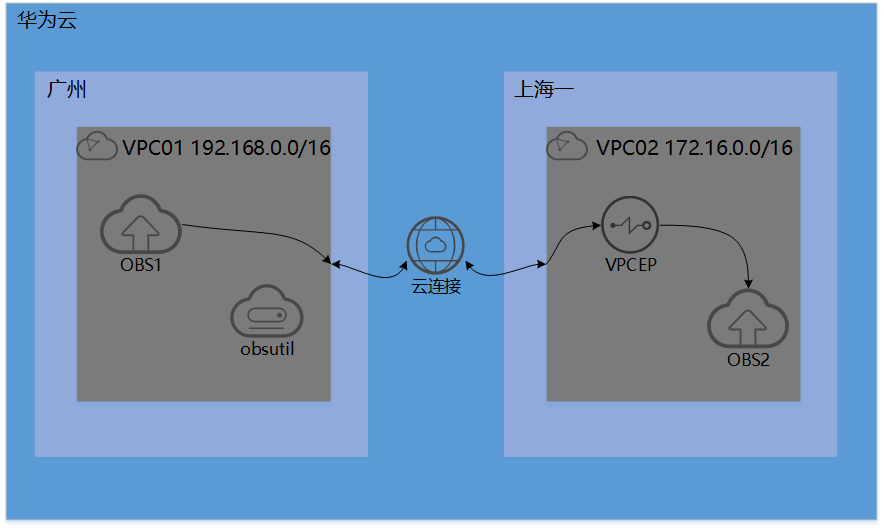 - 使用华为云云连接服务打通上海一和广州的两个region的VPC - OBS1 为源端OBS,OBS2 为目标端OBS - 使用 Vpcep 为OBS2 提供内网访问节点 - 使用 obsutil 实现 OBS1 数据复制到 OBS2 ## 迁移过程 ### 创建目标端OBS02并配置Vpcep - 上海一创建 vpc02 (网段为 1772.16.0.0/16) 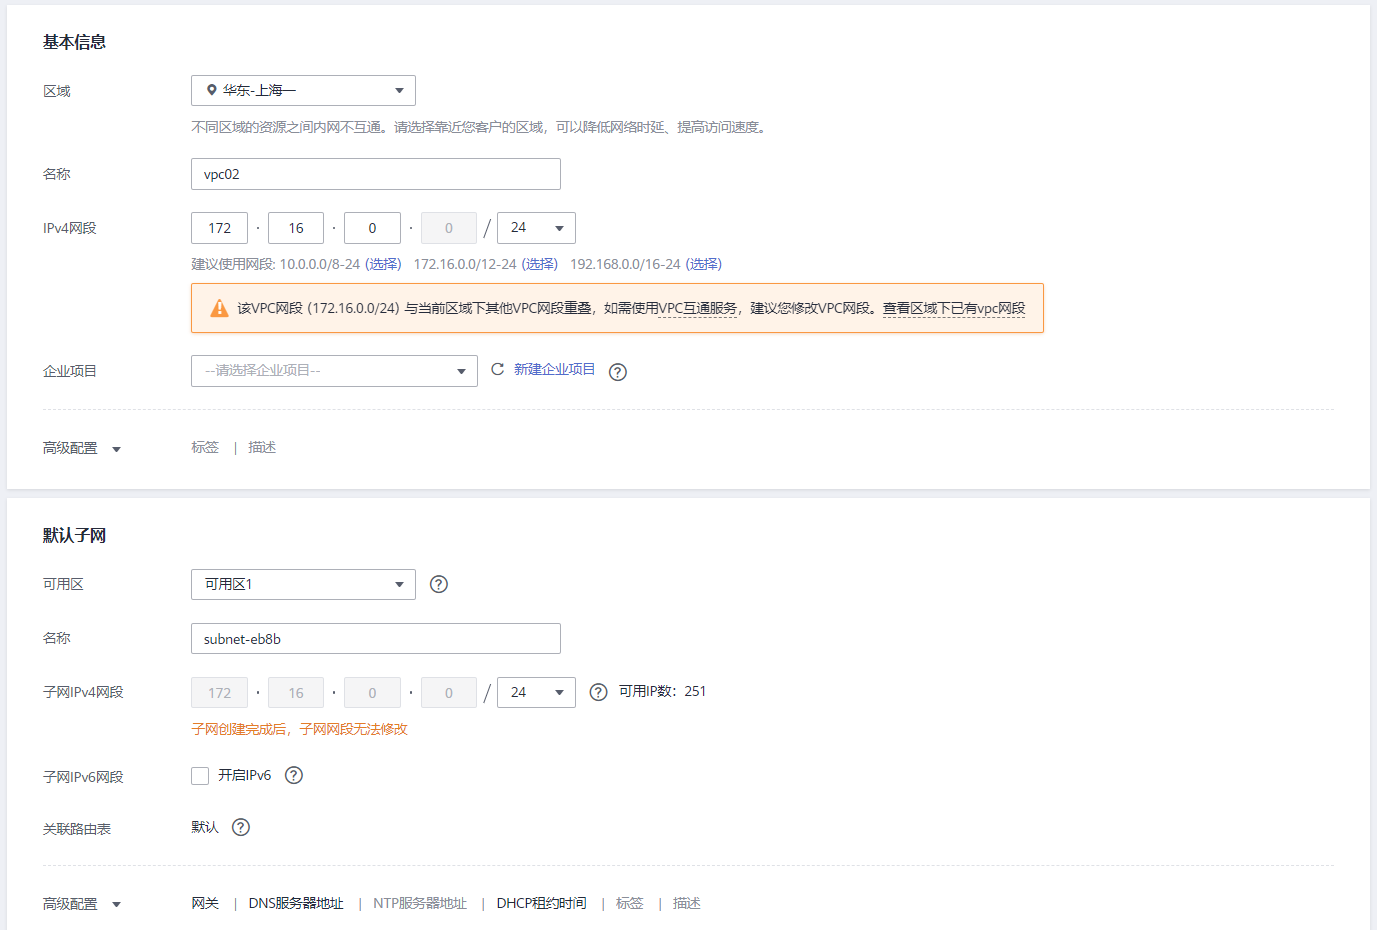 - 创建目标端桶 obs2 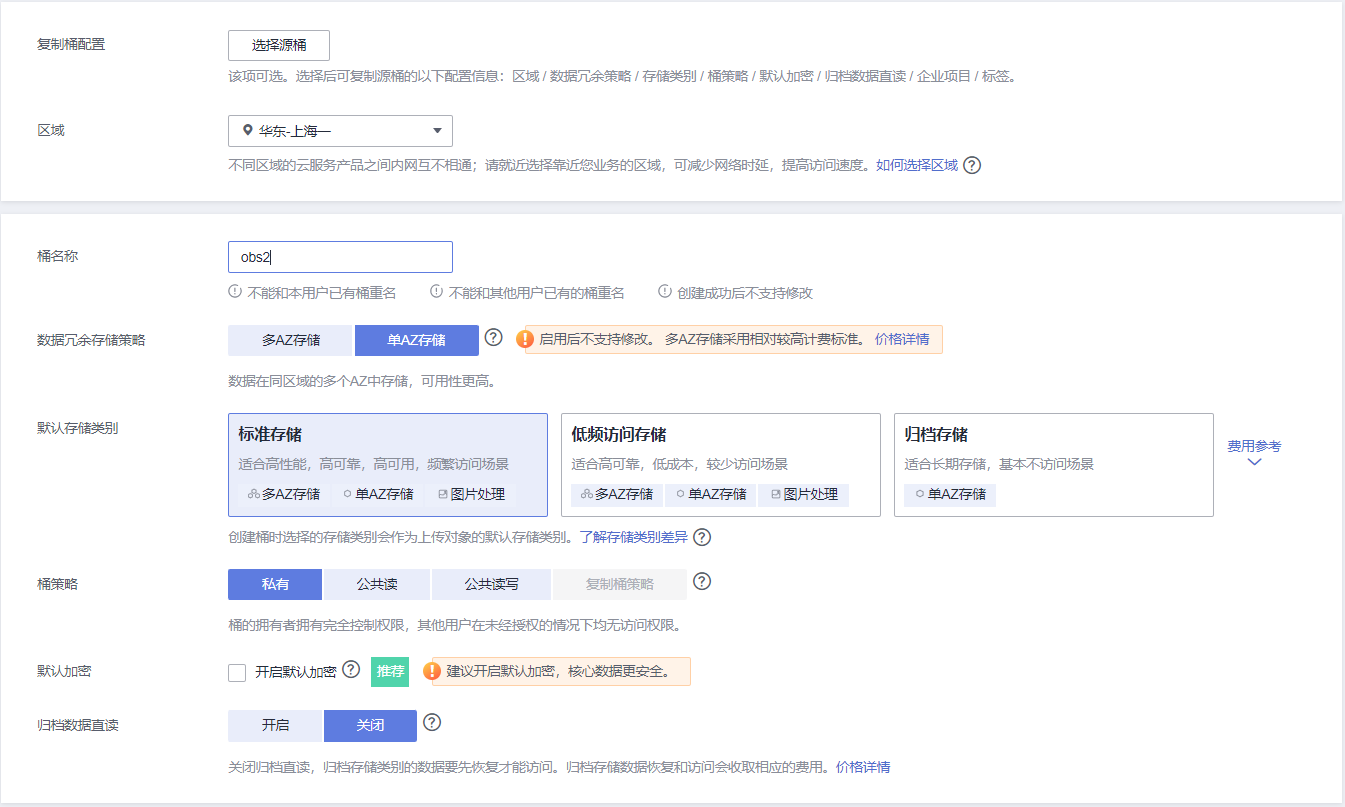 - 创建Vpcep,虚拟私有云选择 vpc02,服务名称需要提工单获取 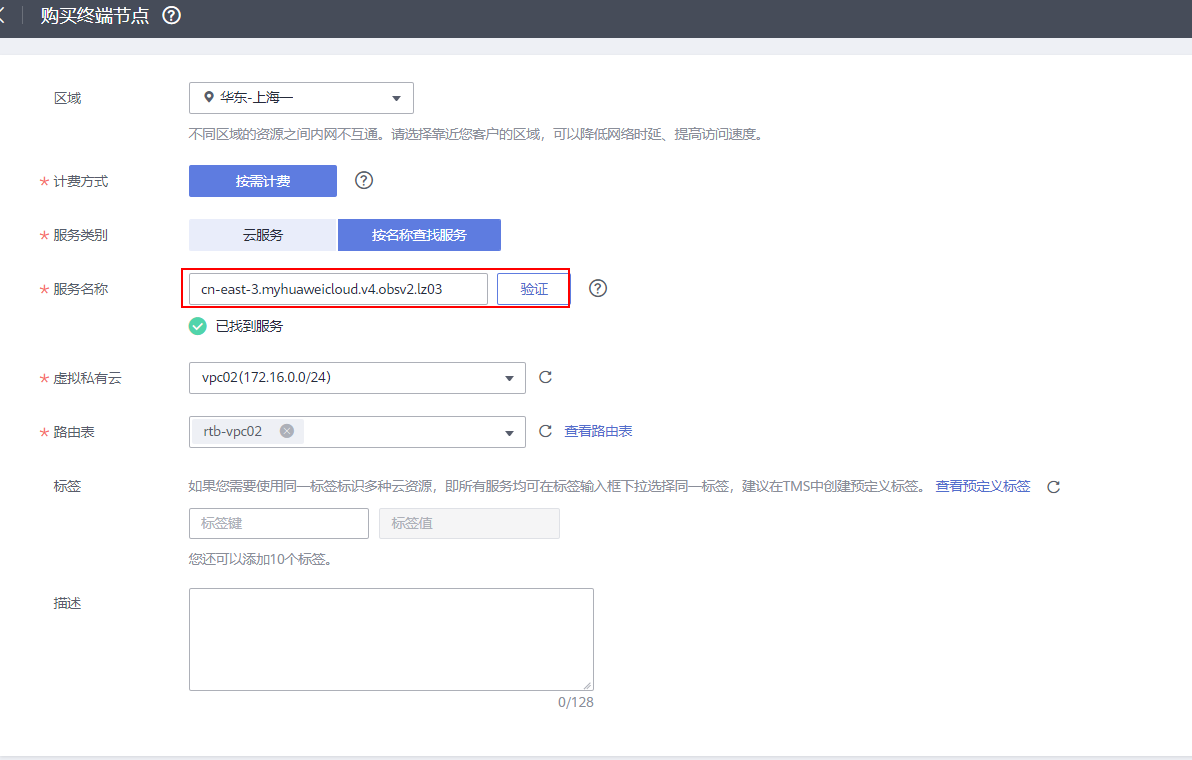 ### 云连接打通VPC - 创建云连接实例 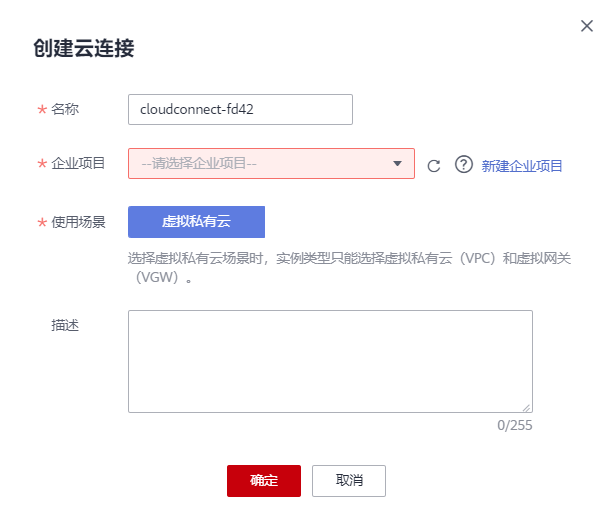 - 配置云连接网络实例 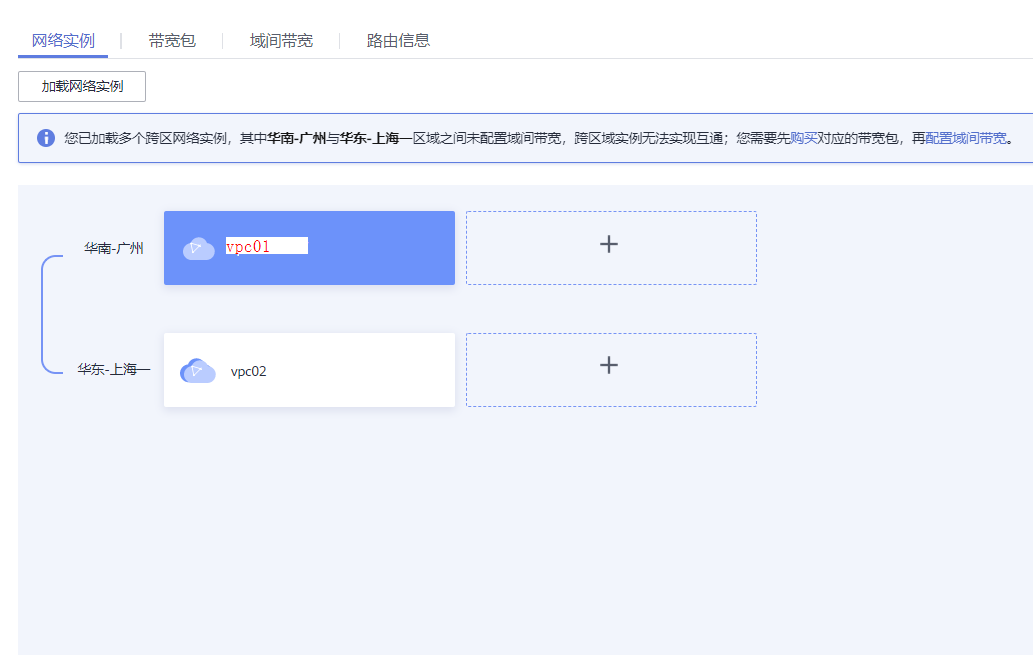 - 配置带宽包 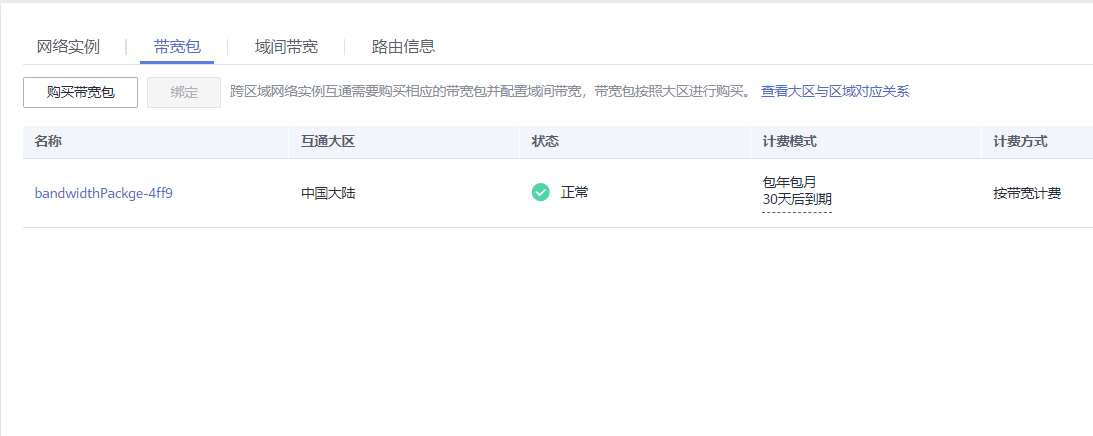 - 从vpc02 路由表查看 VPCEP 的解析地址 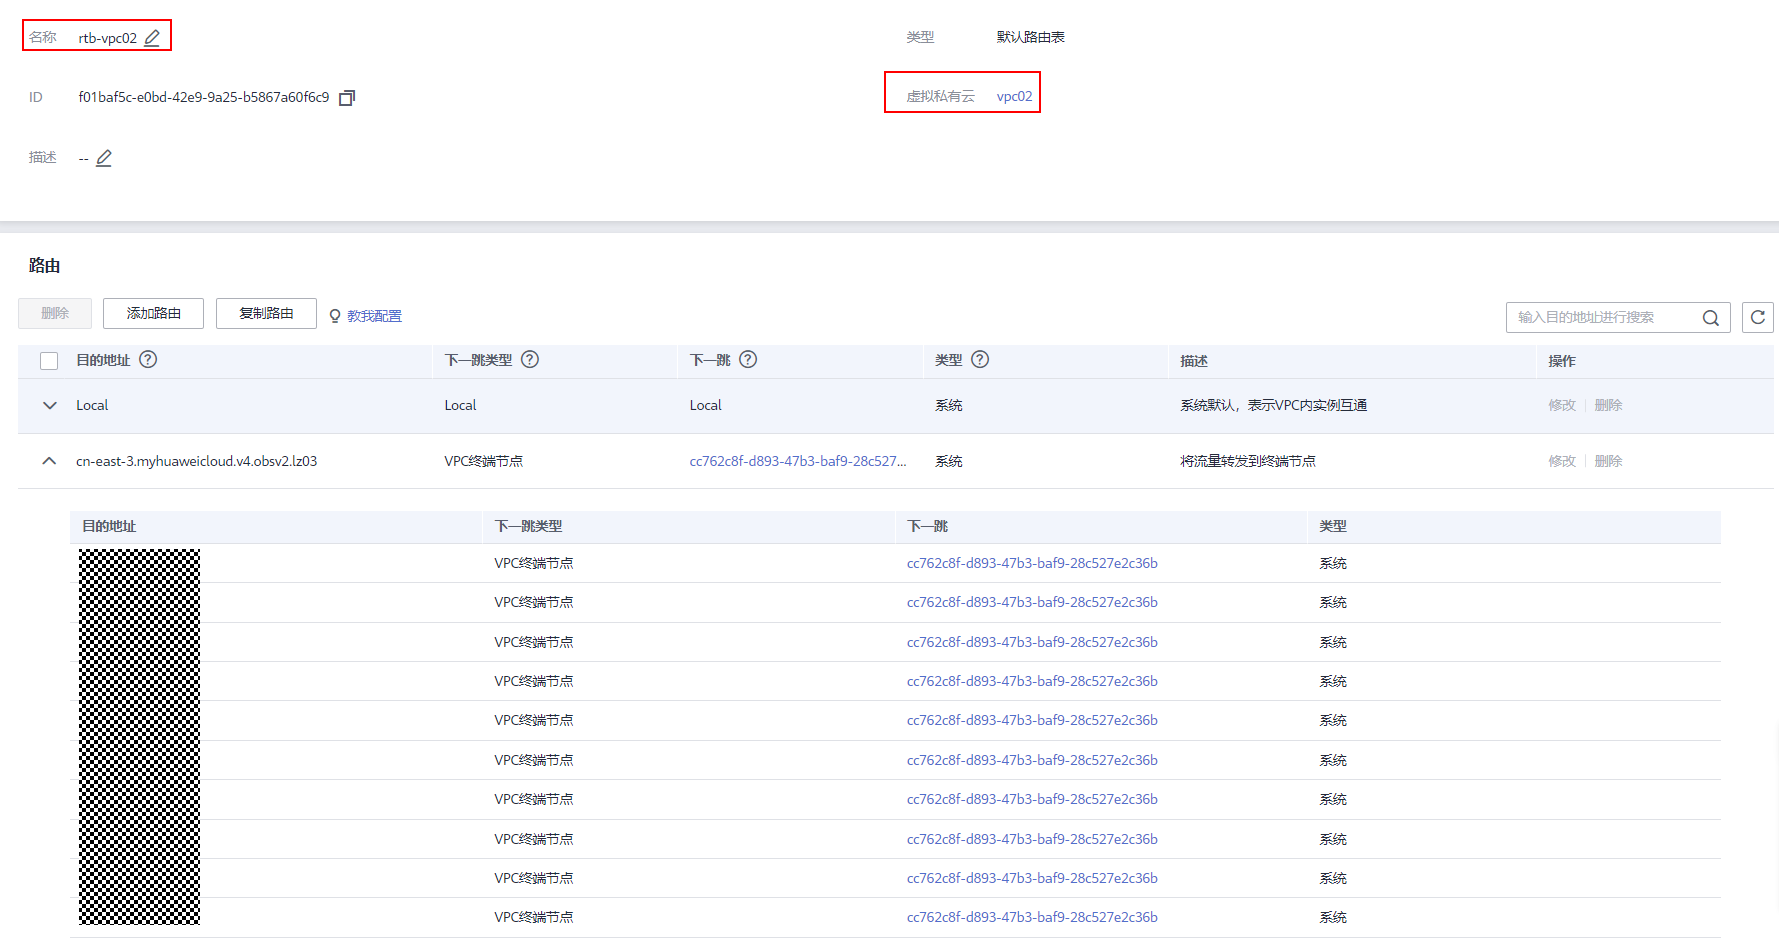 - 将获取到的地址添加到云连接的路由 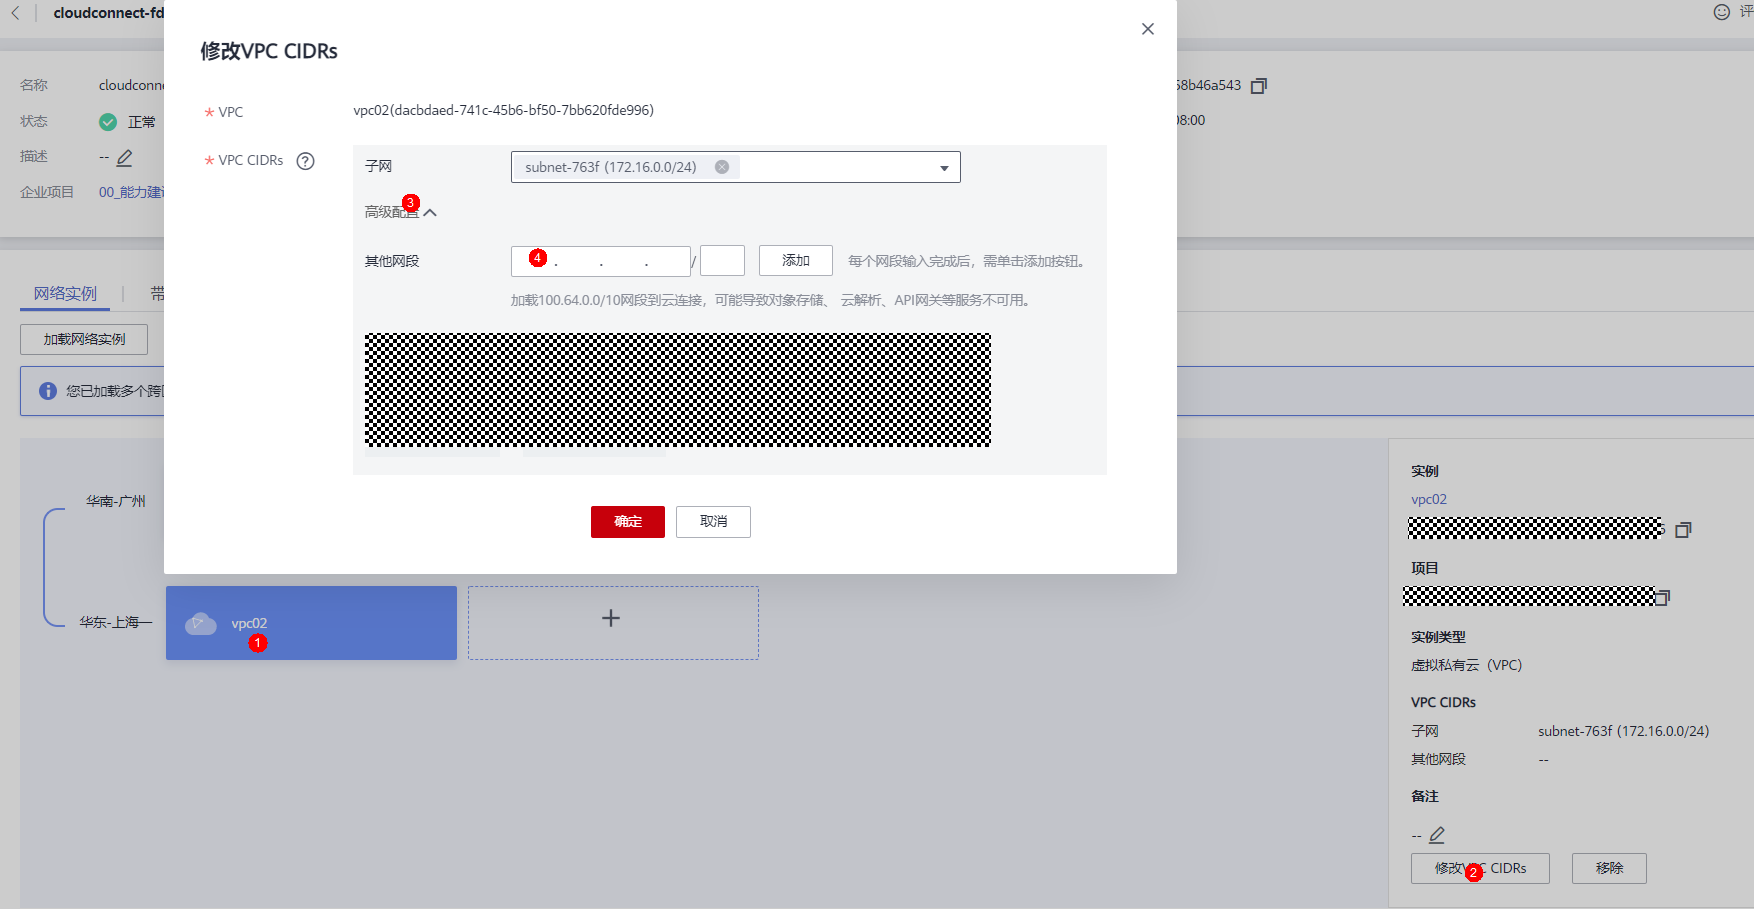 ### 安装并配置obsutil - 安装obsutil,参考链接:[https://support.huaweicloud.com/utiltg-obs/obs_11_0003.html](https://support.huaweicloud.com/utiltg-obs/obs_11_0003.html) - 配置obsutil ```shell ./obsutil config -i="ak" -k="sk" -e="obs1 Endpoint" -crr ./obsutil config -i="ak" -k="sk" -e="obs2 Endpoint" ``` Endpoint 获取,参考链接:[https://support.huaweicloud.com/productdesc-obs/obs_03_0152.html](https://support.huaweicloud.com/productdesc-obs/obs_03_0152.html) 卡斯柯 获取,参考链接:[https://support.huaweicloud.com/qs-obs/obs_qs_0005.html](https://support.huaweicloud.com/qs-obs/obs_qs_0005.html) ### 数据复制 - 执行命令进行复制 ```shell ./obsutil cp obs://obs1 obs://obs2 -f -r -crr -u ( -j=100 –p=100 ) ``` 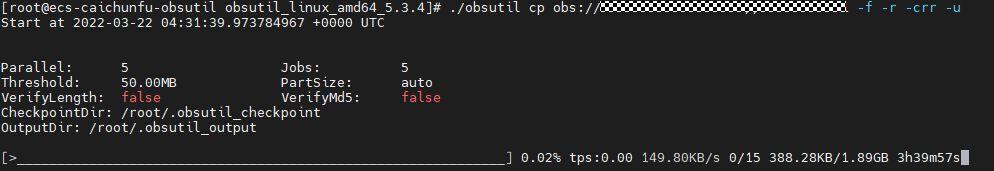 ## 方案总结 - 迁移过程中,需要设置两个VPC的入方向规则(建议设置好源IP开放所有端口),确保两个VPC的通信正常 - 迁移过程中,迁移速度受云连建带宽包的限制,建议按照实际需要购买带宽包,确保迁移舒服 - obsutil 第一次复制默认为全量复制,后续的复制均为增量复制
-
 一、VPC简介 VPC全称是Virtual Private Cloud,翻译成中文是虚拟私有云。VPC究竟是指云还是网络?答案是,VPC即是一种云(服务角度),也是一种网络模式(技术角度:用户专属的二层网络);本文主要从服务角度认识一下VPC。 从服务的角度来看,VPC指的是一种云(Cloud)。对于基础架构服务(IaaS),云就是指资源池。我们听到的公有云(Public Cloud)、私有云(Private Cloud)、混合云(Hybrid Cloud),而VPC不属于这三种云中任一种。这是一种运行在公有云上,将一部分公有云资源为某个用户隔离出来,给这个用户私有使用的资源的集合。VPC是这么一种云,它由公有云管理,运行在公共资源上,但是保证每个用户之间的资源是隔离,用户在使用的时候不受其他用户的影响,感觉像是在使用自己的私有云一样。 VPC硬件租用模式(Hardware Tenancy)本身也是公有云提供的一种服务模式。VPC的硬件租用模式有两种,一种是共享(shared),一种是专属(dedicated)。共享是指VPC中的虚拟机运行在共享的硬件资源上,不同VPC中的虚拟机通过VPC进行隔离。专属是指VPC中的虚拟机运行在专属的硬件资源上,不同VPC中的虚拟机在物理上就是隔离的,同时VPC帮助实现网络上的隔离。专属模式相当于用户直接向公有云服务商租用物理主机。专属模式适合那些对于数据安全比较敏感的用户,不过这些物理主机还是由公有云服务商管理。不论是共享模式还是专属模式,VPC都运行在公有云资源上,由公有云服务商管理。二、共享VPC 什么是共享VPC 共享VPC是在原有VPC资源划分的基础上,为解决VPC资源无法跨VDC共享使用的问题,通过管理员授权给其他用户的方式,实现网络资源跨VDC共享的方案。共享VPC的管理员创建VPC和子网并给下级VDC授予访问VPC中网络的权限,共享VPC的用户可以使用这些VPC,达到跨VDC的用户使用同一VPC的能力,使网络资源合理共享,实现更加灵活方便的管理和监控。 应用场景 用户需要在平台实现网络资源的统一管理,简化用户网络管理流程,提升管理效率。 共享VPC管理员管理整个网络资源,包括安全组、QoS、虚拟防火墙、SNAT、VPN、云专线和弹性负载均衡等,用户只需要将ECS/BMS/AS的网卡挂载在共享VPC的子网中,并添加简单的安全组配置。VDC2的用户在Project2中创建了VPC资源,可以共享给VDC1的用户,同时为VDC1中的用户限定使用Project2中资源的权限。 共享VPC的创建使用在Service OM界面开启CCS全局开关配置 登录到运维面,找到Service OM入口,点击进入进入Service OM界面,点击系统->系统管理->Region, 查看管理员鉴权模式是否为启用状态,如果没有启用,点击配置设置为启用创建两个VDC前提是已经有一个一级VDC管理员账号,用该账号创建两个下级VDC,分别用于网络部门和IT部门,二级VDC管理员分别为:网络管理员net_vdc,IT管理员it_vdc点击系统->资源集管理,点击创建资源集, 订阅EI和PaaS服务开关关闭,选择所属的VDC,打开共享VPC开关,如下图所示, NetProject资源集所属net_vdc,ItProject所属it_vdcit_vdc管理员关联NetProject资源集点击it_vdc->用户组->VDC管理员->权限配置->用户权限管理->加入资源集,在加入资源集弹框选择全部项目,将资源集NetProject加入到it_vdc资源集合中(也就是给it_vdc共享NetProject)申请VPC和子网以网络管理员net_vdc登录,申请私有云和子网在it_vdc中用net_vdc中NetProject中的VPC和子网创建资源栈。
-
 1. VPC简介私有网络Virtual Private Cloud (VPC)是用户构建的专属网络空间,云上的资源可以部署到虚拟网络中,和数据中心中运行的传统网络极其相似。不同私有网络间完全逻辑隔离。用户可以自定义网络环境、包括选择自己的 IP 地址范围、创建子网以及配置路由表和网络网关等,同时私有网络支持多种方式连接 Internet、连接其他 VPC、连接本地数据中心。1.1 VPC相关基本概念VPC CIDR: 无类别域间路由(Classless Inter-Domain Routing、CIDR)是一个用于给用户分配IP地址以及在互联网上有效地路由IP数据包的对IP地址进行归类的方法。云厂商VPC的cidr 一般要求为RFC 1918中指定的私有 (非公有可路由) IP 地址范围。同时云厂商也支持IPV6的网络地址。为了限制私有网络的IP规模,一般是支持16为的地址,例如10.0.0.0/16 或 192.168.0.0/16,为了扩大单个VPC空间的IP数目,部分云厂商支持一个VPC多个CIDR的功能,如下图,VPC从10.0.0.0/16,扩展为10.0.0.0/16和10.0.2.0/16。子网:VPC 内的一个 IP 地址范围,子网一般从VPC CIDR内分配subnet CIDR,例如VPC的CIDR为10.0.0.0/16 ,分配给子网为10.0.0.0/24,10.0.1.0/24.弹性网络接口:IP 地址使 VPC 中的资源能够相互通信以及与 Internet 上的资源进行通信。VPC 中的每个实例都有一个默认网络接口 (主网络接口),系统会为该接口在 VPC 的 IPv4 地址范围内指定一个私有 IPv4 地址。一般情况,用户无法从实例(eg. 子机)断开主网络接口,但可以创建其他网络接口并将其挂载至VPC 中的任何实例,当将一个网络接口从一个实例移动到另一个实例时,网络流量也会重导向到新的实例。在VPC的实例中包括如下的虚拟网络接口,一个主要私有 IPv4 地址一个或多个辅助私有 IPv4 地址每个私有 IPv4 地址一个弹性 IP 地址一个公有 IPv4 地址,可在启动实例时自动分配给 eth0 的网络接口一个或多个 IPv6 地址一个或多个安全组MAC 地址路由表:一组称为“路由”的规则,它们用于确定将网络流量发送到何处。每个子网都必须关联一个路由表,这个路由表可指定允许出站流量离开子网的可用路由,每个子网都会自动关联 VPC 的主路由表。网络网关:连接到 VPC 的网关,用于启用 VPC 中的资源与互联网之间的通信。例如互联网网关、NAT 设备连接VPC和互联网、VPN 连接或 Direct Connect 连接是连接VPC和用户的本地网络。VPC 终端节点(endpoint): 将 VPC 私密地连接到支持的云服务和 VPC 终端节点服务(由 PrivateLink 提供支持),而无需互联网网关、NAT 设备、VPN 连接或 Direct Connect 连接。VPC 中的实例无需公有IP 地址便可与服务中的资源通信。1.2 其他相关基本概念Region:区域或者大区,之间相互隔离,实现最大程度的容错能力和稳定性。Availability Zones:每个区域都有多个相互隔离的位置,称为可用区。当启动实例时,用户可以自己选择一个可用区。如果实例分布在多个可用区且其中的某个实例发生故障,则可对应用程序进行相应设计,以使另一可用区中的实例可代为处理相关请求。Local Zones:目前AWS支持Local Zones。本地区域是在地理上靠近用户的 AWS 区域的扩展。本地区域 拥有自己的 Internet 连接并支持 AWS Direct Connect,因此在 本地区域中创建的资源可以为本地用户提供超低延迟的通信。Wavelength Zones:目前AWS支持 Wavelength Zones。利用 AWS Wavelength,开发人员可以为移动设备和最终用户打造具有超低延迟的应用程序。Wavelength 可以将 AWS 标准计算和存储服务部署到电信运营商的 5G 网络边缘。开发人员可以将 Virtual Private Cloud (VPC) 扩展到一个或多个 Wavelength 区域,然后使用 Amazon EC2 实例等 AWS 资源来运行需要超低延迟并连接到区域中的 AWS 服务的应用程序。2 VPC通信场景本章节主要介绍VPC的通信的场景。2.1 VPC内部互通默认情况下,同VPC下的子网的子机是可以互通。例如VPC的10.0.0.0/16的子网10.0.0.0/24,10.0.1.0/24关联的路由表会有一个目的网段为10.0.0.0/16, Target为Local的路由策略。2.2 VPC间互通2.2.1 对等连接VPC 对等连接是两个 VPC 之间的网络连接,通过此连接,用户可以使用私有 IPv4 地址或 IPv6 地址在两个 VPC 之间路由流量。这两个 VPC 中的实例可以彼此通信,就像它们在同一网络中一样。用户可以在自己的 VPC 之间创建 VPC 对等连接,或者在自己的 VPC 与其他账户中的 VPC 之间创建连接。VPC 可位于不同区域(Region)内。2.2.2 transit gateway或者云联网AWS的 transit gateway是网络中转中心,可用它来互连 Virtual Private Cloud (VPC) 和本地网络。阿里云类似的产品为云企业网,腾讯云类似的产品为云联网。每个 VPC 具有一个路由表,并且Transit Gateway具有一个路由表。vpc路由表每个 VPC 具有一个包含 2 个条目的路由表。第一个条目是 VPC 中本地 IPv4 路由的默认条目;此条目允许此 VPC 中的实例相互通信。第二个条目将所有其他 IPv4 子网流量路由到Transit Gateway。2.3 访问Internet2.3.1 NAT网关公有子网中的实例可直接将出站流量发往 Internet,私有子网中的实例可使用位于公有子网中的网络地址转换 (NAT) 网关访问 Internet。例如,公有子网运行面向公众的 Web 应用程序,数据库服务器则位于私有子网之内和不想暴露后端服务,这样数据库服务器可以使用 NAT 网关连接到 Internet 进行软件更新,但 Internet 不能建立到数据库服务器的连接。2.4 访问本地网络2.4.1 VPN连接站点到站点VPN连接由云端的虚拟私有网关或中转网关与位于数据中心的客户网关设备之间的两条 VPN 隧道组成。客户网关设备是站点到站点VPN连接在用户这一端配置的实体设备或软件设备。2.4.2 专线接入Direct Connect 通过标准的以太网光纤电缆将用户的内部网络链接到 Direct Connect 位置。电缆的一端接到用户的路由器,另一端接到 Direct Connect 路由器。有了此连接以后,用户就可以创建直接连接到云上服务,从而绕过网络路径中的 Internet 服务提供商。目前云厂商一般是支持两种接入,一种是用户直接连接到云厂商的专线接入点,另外一种是用户连接到云厂商的Partner,再由Partner连接到云厂商的专线接入点。2.4.3 SD_WAN接入服务SD-WAN 接入服务(SD-WAN Access Service)助力多分支轻松实现与云、数据中心的任意互联,具有即插即用、全球覆盖、智能管控等特性,为企业多分支提供更简单、可靠、智能的一站式的上云体验。AWS的SD-WAN是把合作伙伴的SD-WAN服务部署在VPC的机器中并且提供transit Gateway和云网络的其他实例互通,阿里云和腾讯云会单独的售卖SD-WAN设备。2.5 将本地网络扩展到云中2.5.1 将 VPC 资源扩展到本地扩展区把VPC的子网分配到local zone中,可以在靠近最终用户的地理位置运行各种云服务。本地区域具有本地 Internet 出入口,以降低延迟。本地区域还支持 Direct Connect,使用户有机会通过专用网络连接路由流量。2.5.2 将 VPC 资源扩展到Outposts中AWS Outposts 是一项完全托管的服务,可提供相同的云基础设施、云服务、API 和工具到几乎任何数据中心、主机托管空间或本地设施,以实现真正一致的混合体验。Outposts提供一套云的硬件和服务,对于私有网络VPC是分配子网到Outposts中,其中有两种互通模型,一种是专线接入,另外一种是提供internel互通。2.5.3 将 VPC 资源扩展到 Wavelength 区域Wavelength 可以将 AWS 标准计算和存储服务部署到电信运营商的 5G 网络边缘。开发人员可以将 Amazon Virtual Private Cloud (VPC) 扩展到一个或多个 Wavelength 区域,然后使用 Amazon Elastic Compute Cloud (EC2) 实例等 AWS 资源来运行需要超低延迟并连接到区域中的 AWS 服务的应用程序。2.6 PrivateLink 和 VPC endponitVPC 终端节点使用户能够将 VPC 私密地连接到支持的云服务和 VPC 终端节点服务(由PrivateLink 提供支持),而无需互联网网关、NAT 设备、VPN 连接或Direct Connect 连接。VPC 中的实例无需公有 IP 地址便可与服务中的资源通信。VPC 和其他服务之间的通信不会离开云网络。例如云服务商提供的DNS服务,可以不需要通过访问Internel的DNS服务,可以在云服务商的内部环境完成DNS服务的访问。2.6.1 VPC Endpoint通过VPC终端节点可在用户的 VPC 与云服务以及由 PrivateLink 支持的 VPC 终端节点服务之间建立私有连接。Interface endpoints:一个弹性网络接口,具有来自子网 IP 地址范围的私有 IP 地址,用作发送到受支持的服务的通信的入口点。2.6.2 PrivateLink服务提供方在 VPC 中创建自己的应用程序并将其配置为 PrivateLink 支持的服务(也称作终端节点服务)。其他用户可以使用接口VPC终端节点,在他们的 VPC 和你的终端节点服务之间创建连接。PrivateLink 服务提供商配置在其 VPC 中运行服务的实例,并以 Network Load Balancer 为前端。将区域内 VPC 对等连接(VPC 在同一区域中)和区域间 VPC 对等连接(VPC 在不同的区域中)与 PrivateLink 结合使用,可允许跨 VPC 对等连接对使用者进行私有访问。3. 云厂商VPC的对比对于VPC,主流的云厂商基本上的功能和实现类似。在VPC的连接方面,云厂商的基本功能也类似,细节有细微的产品,产品的能力有部分差异。3.1 私有网络的差别Google Cloud Platform(GCP)的私有网络和其他云厂商有差别。3.2 专线接入的差别国内的云厂商阿里云和腾讯云等会支持专线接入的静态路由和BGP动态路由,AWS只支持BGP动态路由。而专线接入也有是否支持NAT的差别。3.3 transit gateway或者云联网目前transit gateway是负责本地网络实例的连接和互通,跨地域需要借助transit gateway peering,而腾讯云的云联网,阿里云的云企业网可以支持不同地域的网络实例连接和互通。在路由控制方便,AWS的使用多路由表,控制粒度更细。3.4 SD-WAN接入服务AWS的SD-WAN是把合作伙伴的SD-WAN服务部署在VPC的机器中并且提供transit Gateway和云网络的其他实例互通,阿里云和腾讯云会单独的售卖SD-WAN设备。4. 总结和展望私有网络VPC作为IAAS层基础设施之一,类似高速公里或高铁的在国民经济的作用,一直在不断的追求高速上云,全球互联的愿景,而云上私有网络VPC的发展是云基础设施和服务不断的扩张和完善的真实写照。相信未来私有网络VPC也能继续的扩展新的应用场景和服务,助力云上和云下的服务的高效智能的互联互通。转载路径:https://mp.weixin.qq.com/s/8hAyV5RXRg7YA7YOLjIP0g
-
各位亲爱的华为云er:即日起填写VPC产品调研问卷,反馈您的使用体验及建议,即有机会获得2000码豆,可以兑换海量奖品,赶快行动起来吧!参与方式【步骤一】注册账号(如果已有华为云账号可跳过)1.1 进入VPC产品主页,点击“注册”按钮https://www.huaweicloud.com/product/vpc.html1.2 输入手机号,完成账号注册【步骤二】实名认证(如果已完成认证则可跳过)2.1 进入账号中心,点击实名认证 2.2 选择对应认证类型与认证方式,完成实名认证【步骤三】进入产品页面,试用与体验产品https://console.huaweicloud.com/vpc/?from=bbs#/vpcs 【步骤四】试用完成,反馈体验评价4.1 进入体验反馈入口 4.2 完成评分与评价,点击提交,完成体验反馈【步骤五】坐等码豆入账PS:如果您的建议或反馈提交后,码豆一般会在7个工作日内到账哦
-
 Private NAT GW实验:实验目的:利用Private NAT GW来实现相同网段的两个VPC的互通。方法1是官方文档里面提到的方法,我补充了一些实验的截图.方法二是不使用临时VPC的方法。官方文档:https://support.huaweicloud.com/bestpractice-natgateway/privatenat_bestpractice_0003.html 方法1:使用临时VPC做流量转发拓扑图如下 Step1: 创建两个网段一模一样的VPC:创建一个VPC作为中转VPC:在这个VPC里面创建两个subnet来作为中转subnet:Step2:分别为两个VPC创建两个NAT GWStep3:创建两个中转子网,分别给两个NAT GW使用 Step4:设置中转IP,如果既使用SNAT又要使用DNAT,则每个中转subnet里面需要设置两个中转IPStep5:去NAT GW里面设置SNAT以及DNAT规则(请注意:使用非当前VPC的中转子网!) 创建DNAT的时候需要额外创建一个中转IP:同样的,给另一个NAT GW添加SNAT 以及DNAT规则 创建DNAT规则Step6:在NAT GW的VPC里面添加路由第一个vpc里面的路由第二个vpc里面的路由Step7:根据文档,要创建一个临时vnet并且与vpc_trans做peering,vpc_trans这边需要做一条0.0.0.0/0的路由到对端 实验结果:(1)10.0.0.130这台机器可以去ping通172.16.1.6这台机器(2)从10.0.0.130可以去RDP到172.16.1.6上。并且从10.0.0.249可以重新RDP到172.16.0.6上REF:https://support.huaweicloud.com/bestpractice-natgateway/privatenat_bestpractice_0003.html 方法二:不使用临时VPC实验拓扑如下:Step1到step6一样Step7:创建两个VPC Peering 1.vpc-trans和Manson_VPC_Shanghai1 2.vpn-trans和Manson_Shanghai_duplicate Step8:创建两个自定义路由表,这两个路由表分别与中转子网的两个subnet绑定。在这两个路由表里面添加指向10.0.0.0/16的路由,下一跳分别是peering1和peering2。针对peering1的路由添加针对peering2的路由添加 实验结果:(1)10.0.0.130这台机器可以去ping通172.16.1.6这台机器(2)从10.0.0.130可以去RDP到172.16.1.6上。并且从10.0.0.249可以重新RDP到172.16.0.6上
-
-
1. 管控面版本 : HCS 8.0.3 , 430版本。2. 问题现象: 创建集群失败,后台查询错误步骤为创建资源租户VPC的TASK失败,如下图所示。定位中发现日志报创建subnet失败,提交的创建请求中,dns值为0.0.0.0。3. 原因: DWS安装过程中,工步存在BUG,拿到的租户区dns为0.0.0.0,可在CDK的dns.address参数中查到。4. 解决方法: 去DMK的公共配置中查询g_tenant_dns参数,替换dwscontroller的CDK参数dns.address,升级后重启容器,再发放即可。
-
### 名称及链接 [搭建Discuz论坛网站](https://edu.huaweicloud.com/certifications/47fbfb10f0294822809d8b53ad2aa86d) ### 课程章节 1. 场景与解决方案 2. 搭建网站所需华为云服务 3. 数据库之MySQL数据库 4. Web服务器之Apache 5. 搭建Discuz论坛网站实践 ### 证书 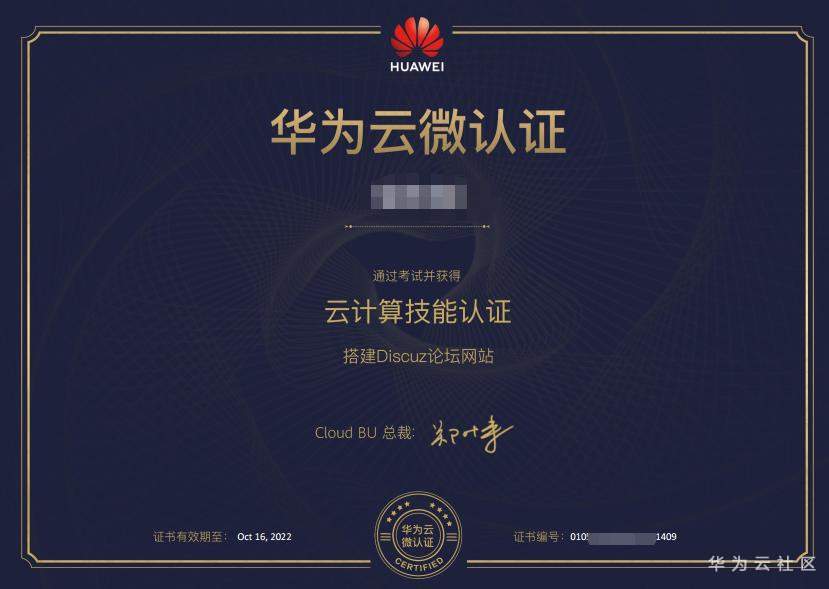 ### 笔记 1. VPC(虚拟私有云) 1. 安全组 2. 子网 3. ACL 4. 弹性公网IP 2. VPC产品优势 1. 安全可靠 2. 灵活配置 3. 高速访问 4. 互联互通 3. VPC配置流程 1. 创建虚拟私有云基本信息和默认子网 2. 为虚拟私有云创建新的子网(可选) 3. 创建安全组 4. 添加安全组规则(可选) 4. ECS产品优势 1. 稳定可靠 2. 安全保障 3. 软硬结合 4. 弹性伸缩 5. 关系模型 1. 实体(entity) + 联系(relationship) 6. SQL,结构化查询语言 1. DDL,数据定义语言 2. DML,数据操纵语言 3. DCL,数据控制语言 7. WinSCP 1. Windows环境下使用SSH的开源图形化SFTP客户端,用于在本地2. 与远程计算机间安全的复制文件 8. oracle,db2,access,sql server,postgresql,MySQL 9. Apache,IIS,NGINX 10. html,css,javascript 11. php,asp,jsp ### 备注 1. 感谢老师的教学与课件 2. 欢迎各位同学一起来交流学习心得^_^ 3. 在线课程、沙箱实验、博客和直播,其中包含了许多优质的内容,推荐了解与学习。
-
刚开始接触云计算的时候,对虚拟私有云和安全组,是比较难理解的概念。用的多了,也就明白虚拟私有云和安全组不过是像积木中的组件一样,是购买和使用云服务器的必选项。但是,除了在购买阶段点选默认的配置外,一般很少探究这两个组件如何使用,因为跟前段时间嚷嚷的运营商管道论类似,通,不通,连个状态。先说说虚拟私有云:可以将其理解为一台交换机,用熟悉的硬件的功能做类别比较容易理解云服务的概念。点击创建虚拟私有云,可以看到默认的都是私有的IP地址(当然你不会希望这里用公网IP地址的),选好网络地址就可以免费创建虚拟私有云,也可以在购买ecs时同步进行。这里需要注意的是,有些程序,比如docker用的网络默认是192.168.0.X,如果你要部署这个,最好把这段让出来,否则,后续改地址非常麻烦。再来说说安全组:安全组更好理解,防火墙么。但是,防火墙的规则配置起来很麻烦的,华为云平台会自动生成默认策略的安全组这里需要注意的是,fullaccess并不是完全放通的,而只是对ICMP全放通,tcp常用的端口进行了放通,我今天在这里踩坑了,具体的规则策略,需要点进去看一下。
-
涉及服务问题描述ASM专有网格的ISTIO版本是否可以尽可能的和社区版本保持同步EIP按流量付费的EIP最大带宽是否能够和按带宽付费的最大带宽一样AOS希望AOM能够支持更多的云服务LTS,AOMLTS和AOM的日志搜索功能搜索速度很慢,并且有时候日志中有对应的关键字,但无法搜索到NATNAT监控不准确VPC高并发下创建虚拟机分配IP时很慢,并且分配到IP地址后,还需要等待较长时间才能正常和外部通信ECSECS启动速度慢,公共镜像的Linux系统启动需要1m10s左右,windows需要2m13sECS创建ECS时不能直接使用已经申请出来的私有IP.ECS没有ECS转容器的功能CCE在CCE的1.13集群里。挂载obs的s3fs进程消耗内存过高。IMS制作镜像速度以及镜像导出到桶的速度过慢ELBELB中黑/白名单功能能够添加的IP地址数太少ELBELB http最大请求超时时间最大60s,可以提高一些EVS不支持磁盘缩容,SMS服务不好用,服务器数量多的情况下列表刷新不出来云服务API希望每个云服务上线时,都能够提供完整的增删改查API强制删除关联服务功能在调用API或在页面删除资源时,是否能增加一个强制删除关联资源的参数。如删除VPC时,如果VPC下有ECS,RDS或其他资源的时候,可以直接强制删除VPC及和当前VPC关联的资源。自动选择AZ功能在通过API调用创建资源时,希望可以支持只提供Region,由服务自动选择AZ的能力。企业中心在财务管理中查询资金往来明细,当子帐号数量较多时,需要等待很长时间页面才有响应。GPUGPU按需资源比较少,目前P100和P4的资源很少能申请到。
-
 有时由于前台页面的限制无法直接创建指定掩码位数的子网,可以尝试从后台创建,并使其在前台页面可见。以6.3.0版本为例,该版本下在vpc创建子网的时候,显示掩码范围只有8-28位,但是有时用户需要使用29位掩码的子网,必须要在后台创建并在前台界面显示。步骤及命令如下:1. VPC在后台是以router的形式表现,可以通过neutron router-list先查询到VPC在后台对应的router-id2. 使用 neutron router-show 查询到router对应的TENANT-ID:2. 由于SC限制一个network只有一个subnet,所以先创建一个network:neutron net-create --tenant-id TENANT-ID NETNAME3. 在创建完network后,在其下创建需要的子网,需要将对应的参数填写在命令行中,可以使用命令 neutron help subnet-create 查看具体参数含义以及在命令行中的书写格式:neutron subnet-create --tenant-id TENANT-ID --name NAME --disable-dhcp NET-ID 192.168.2.0/29 --dns-nameserver DNS-NAMESERVER1 --dns-nameserver DNS-NAMESERVER24. 随后将该subnet和router绑定:neutron router-interface-add ROUTER-ID SUBNET-ID5. subnet的网关port应该是自动创建的,可以查看router下的网关port:neutron router-port-list ROUTER-ID6. 操作完成后就可以在SC界面看到该子网信息了。
上滑加载中
推荐直播
-
 华为云码道Agent集成与鸿蒙实战
2026/08/11 周二 19:00-21:00
王一男-华为云码道产品规划专家;李炎-华为云码道产品专家;彭江敏-华为云鸿蒙端云一体化开发专家
本次直播带你解读华为云码道7月份产品新特性、新功能。更有专家演示码道Agent Space × 钉钉机器集成实战,从0到1打通消息通道;码道鸿蒙端云一体化实战,快速搭建员工签到系统。
回顾中 -
 华为云开发者AI素养直播课·第五期
2026/09/04 周五 16:00-18:00
林华鼎-华为云AI开发者运营负责人;蒋春阳-华为云AI开发者案例开发专家
本期直播内容: AI工具体验营 · 第5-8课连讲。Agent-Team 多智能体协作完成毕业设计实践
回顾中 -
 华为云开发者AI素养ClassRoom·第六期
2026/09/08 周二 19:00-20:00
樊渊-2026华为软件挑战赛冠军
高手来了:看软挑高手解析二维排样问题—从工业难题到算法突破
回顾中
热门标签